プライベート DNS とアクセスルール
自社リゾルバーへのスプリット DNS、プライベートゾーン、デバイス名、デフォルト拒否のアクセスルール。
このページでは、接続されたデバイスのプライベートな名前解決と、誰が何に到達できるかを決めるアクセスルールについて説明します。どちらもチームダッシュボードの DNS と ポリシー にあります。
プライベート DNS
接続されたデバイスは、プライベートな名前だけを Yeap Access に送信します。パブリックな名前は、引き続きデバイスの通常のリゾルバーで解決されます。
スプリットドメイン
スプリットドメインは、あるドメイン配下のすべての名前を、オフィスの Active Directory DNS などの自社 DNS サーバーに送ります。
- DNS を開きます。スプリットドメイン タブが表示されます。
- ドメインを追加 をクリックします。
- ドメイン(例:
corp.example.com)と、その リゾルバー をカンマ区切りで入力します(例:10.0.0.53)。 - 必要に応じて、一部の グループ に限定します。空欄の場合は全員が対象です。
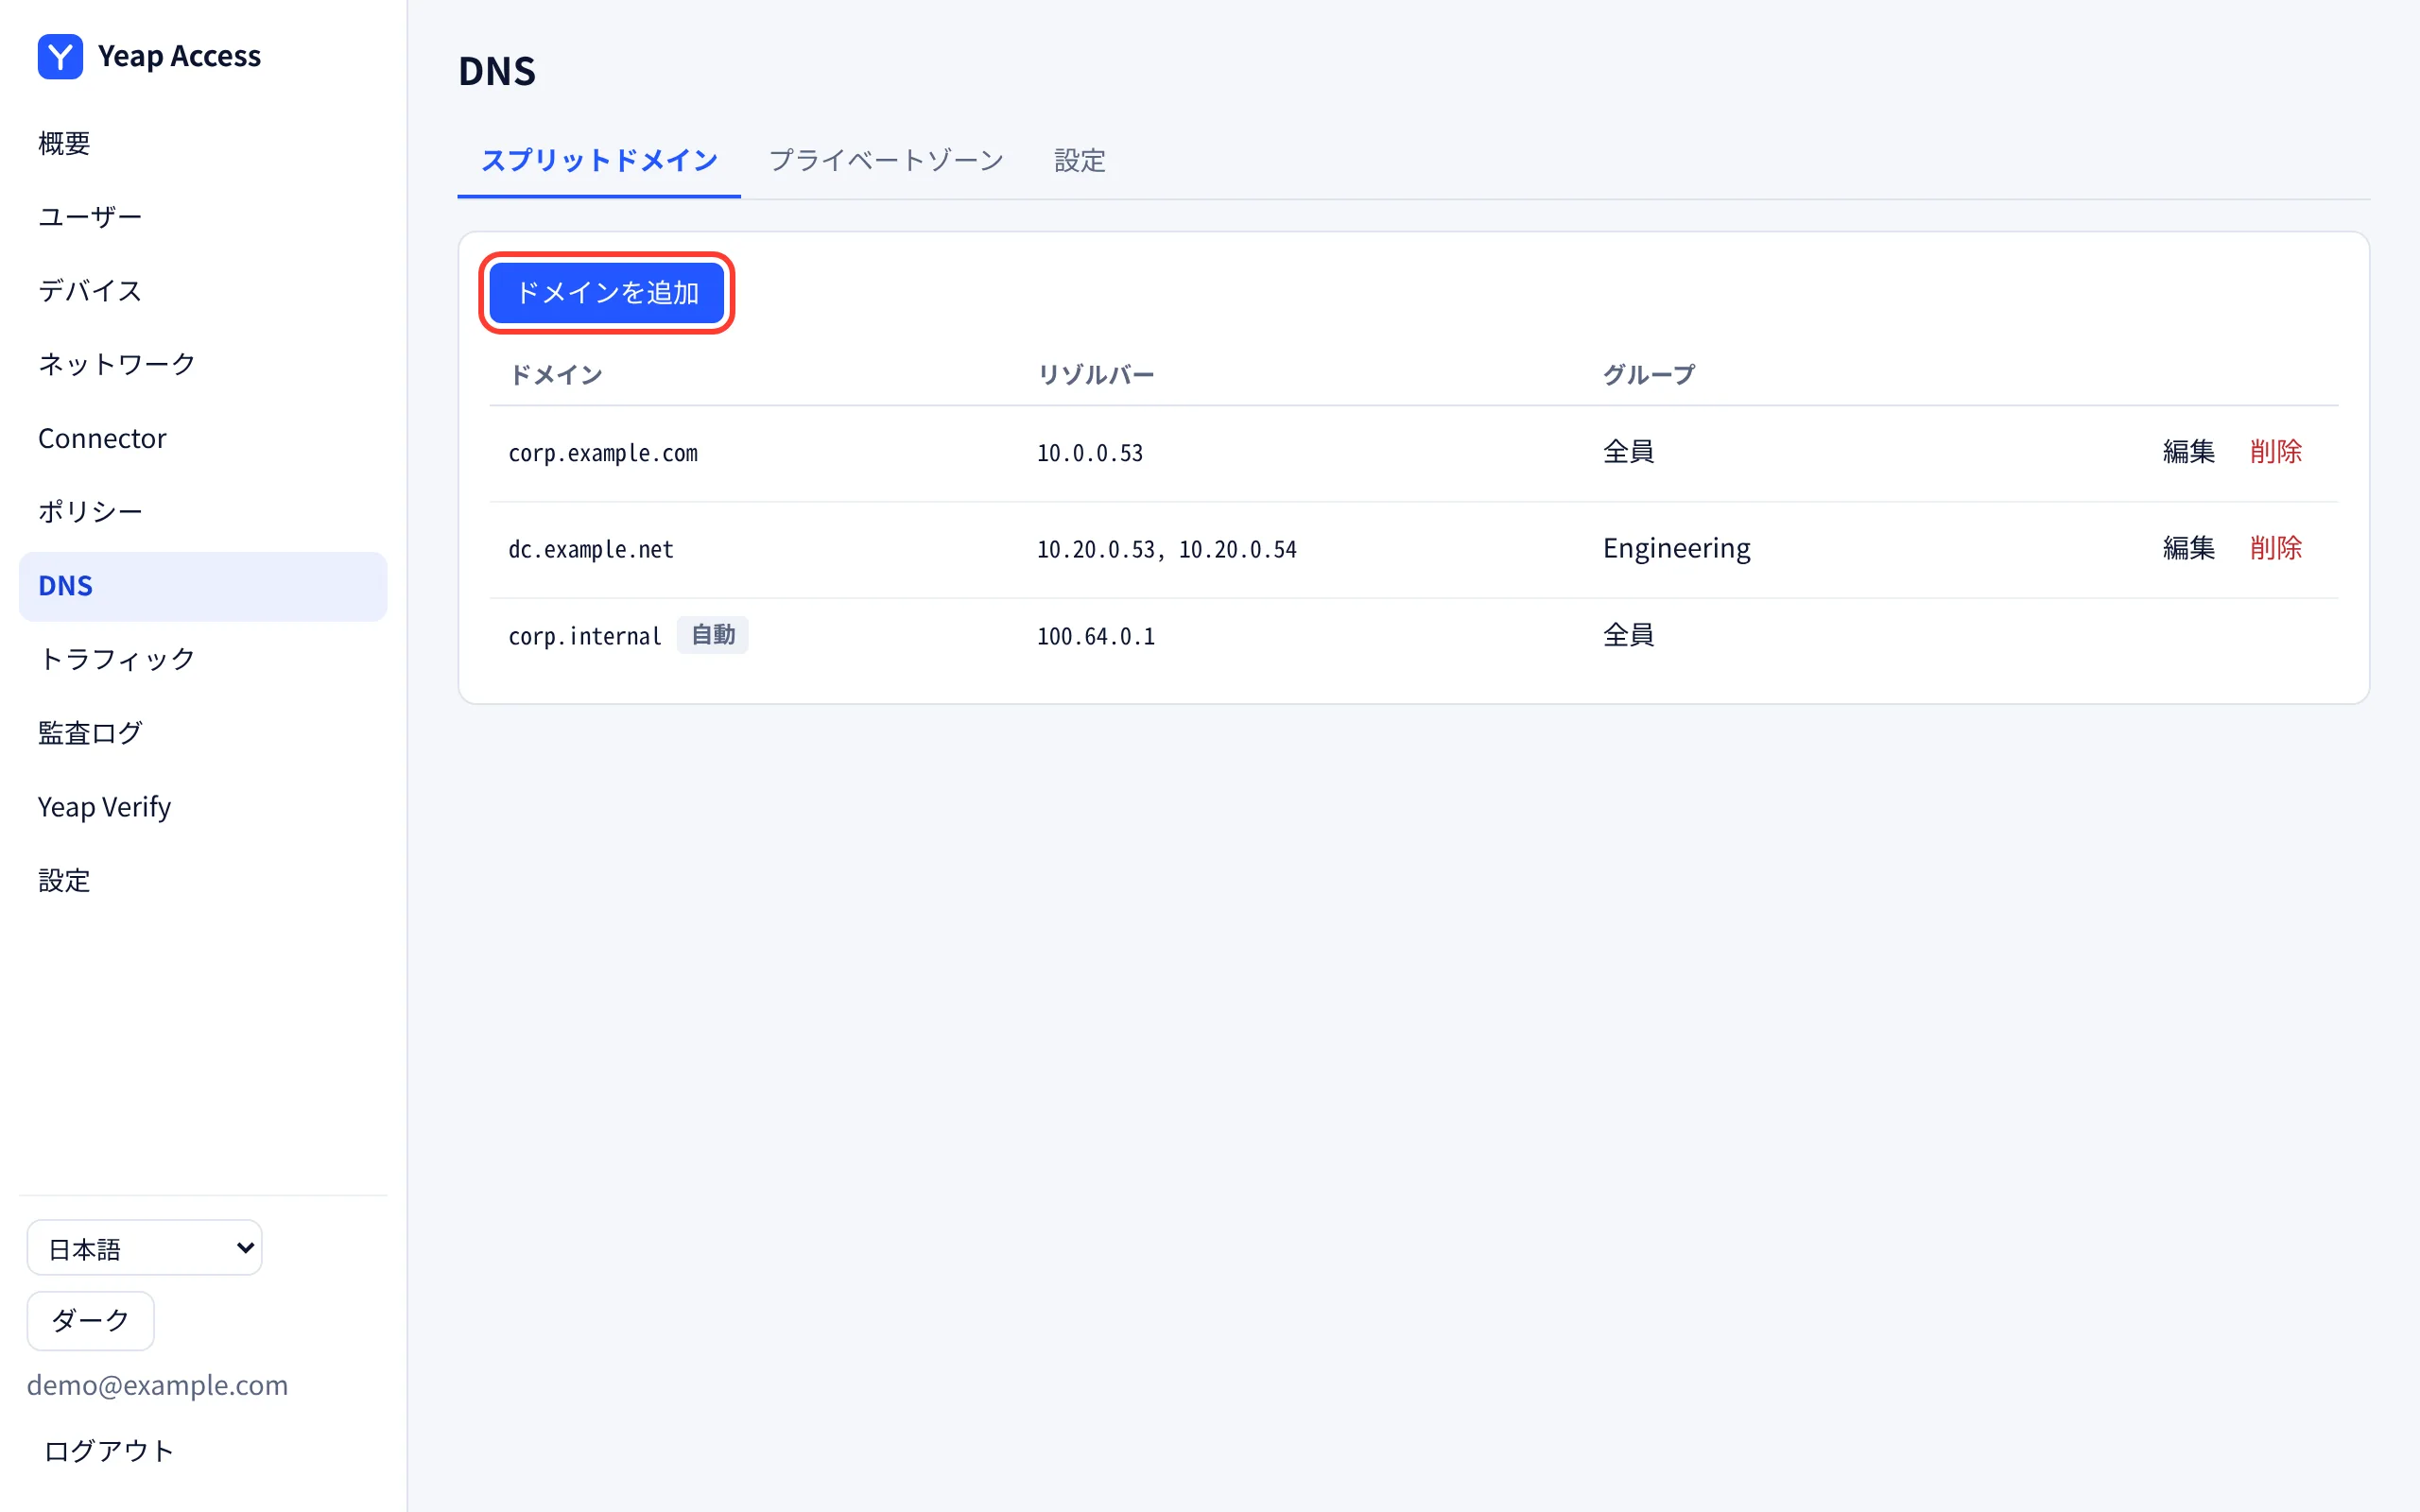
リゾルバーは、承認済みの Connector ルート 経由で到達できる必要があります。クエリは Connector を通ってリゾルバーに届くため、DNS 用のアクセスルールは不要です。
プライベートゾーン
プライベートゾーンには、自前の DNS サーバーなしで Yeap Access 自身が応答するレコードを保持します。
- DNS → プライベートゾーン を開き、ゾーンを追加 をクリックします(例:
corp.internal)。 - ゾーンの レコード をクリックし、レコードを追加 をクリックします。タイプは
A、AAAA、CNAME、TXT、SRVです。名前 はゾーンからの相対名で、@はゾーン自体を表します。ワイルドカード名には対応していません。
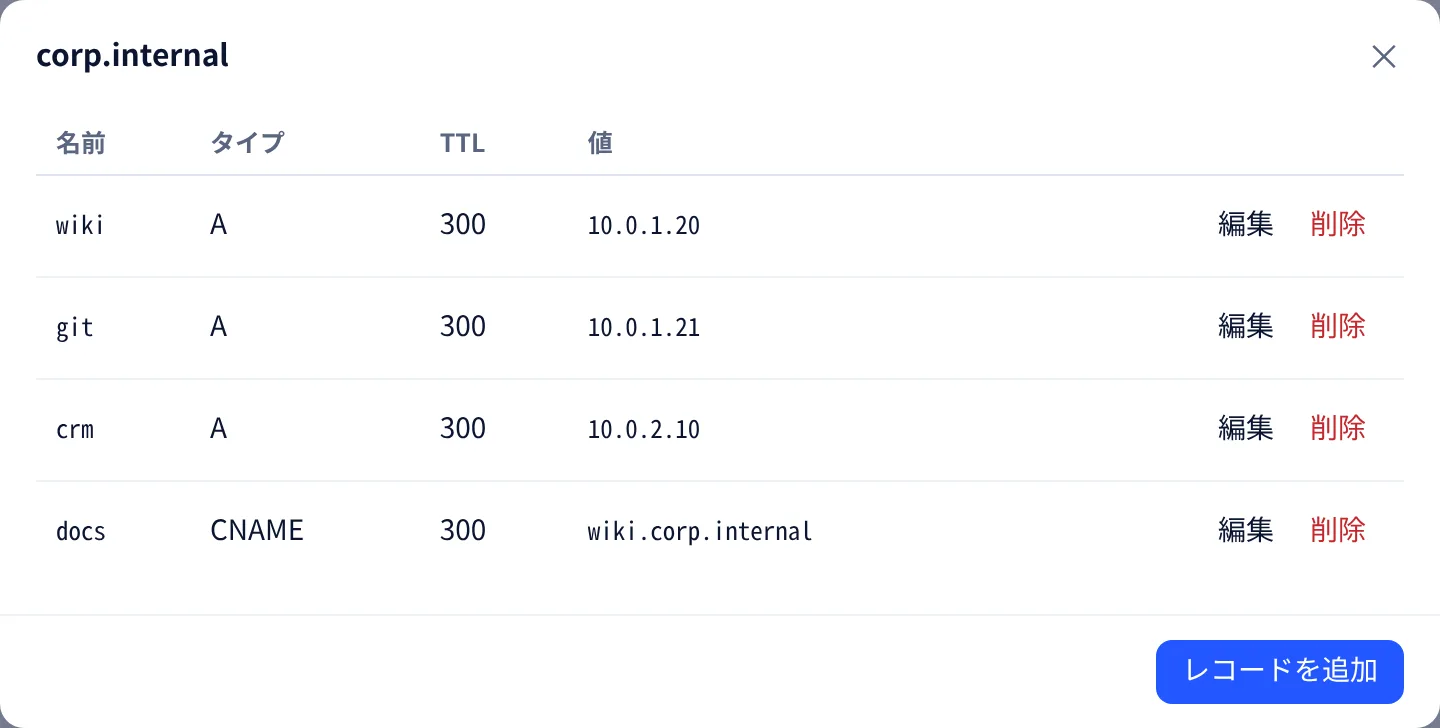
ゾーンは自動的に スプリットドメイン に追加され、自動 と表示されます。
設定
設定 タブでは次の項目を設定できます。
| 設定 | 役割 |
|---|---|
| デバイス名ゾーン | すべてのデバイスに <device>.<zone> という名前を付けます(例: alice-laptop.dev.corp.internal)。空欄にするとオフになります |
| プライベート DNS の利用 | プライベート DNS を使用できるグループです。空欄の場合は全員が対象です |
アクセスルール
アクセスルールはデフォルトで拒否です。どのルールでも許可されていない接続は破棄されます。これはネットワークへの通信にも、デバイス間の通信にも適用されます。
- ポリシー を開き、ルールを追加 をクリックします。
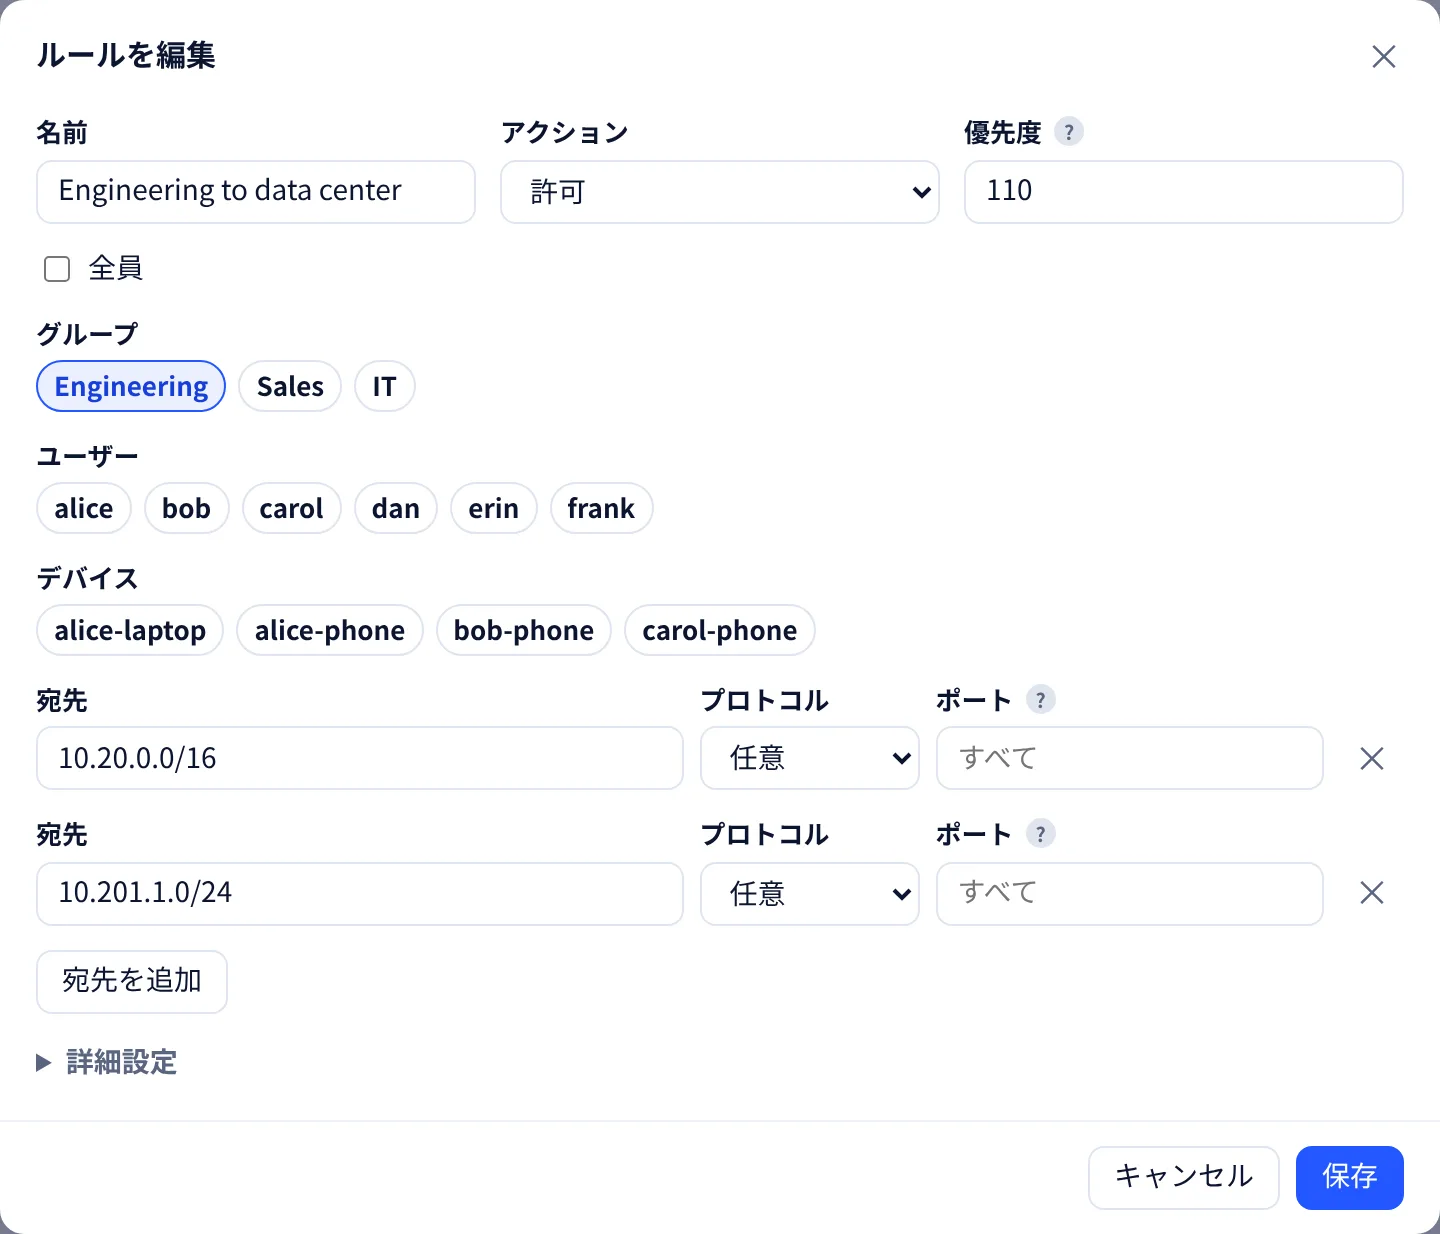
- ルールを入力します。
| 項目 | 意味 |
|---|---|
| 名前 | 自分用の識別名です |
| アクション | 許可 または 拒否 |
| 優先度 | 小さいほど先に評価されます。優先度が同じ場合は拒否が先です |
| 全員 / グループ / ユーザー / デバイス | ルールの適用対象です |
| 宛先 | アドレスまたはプレフィックス(例: 10.20.0.0/16)と、プロトコル および ポート(443、8000-8100。空欄はすべて)です。さらに追加するには 宛先を追加 をクリックします |
- 保存 をクリックします。ルールは接続中のデバイスに即座に適用されます。
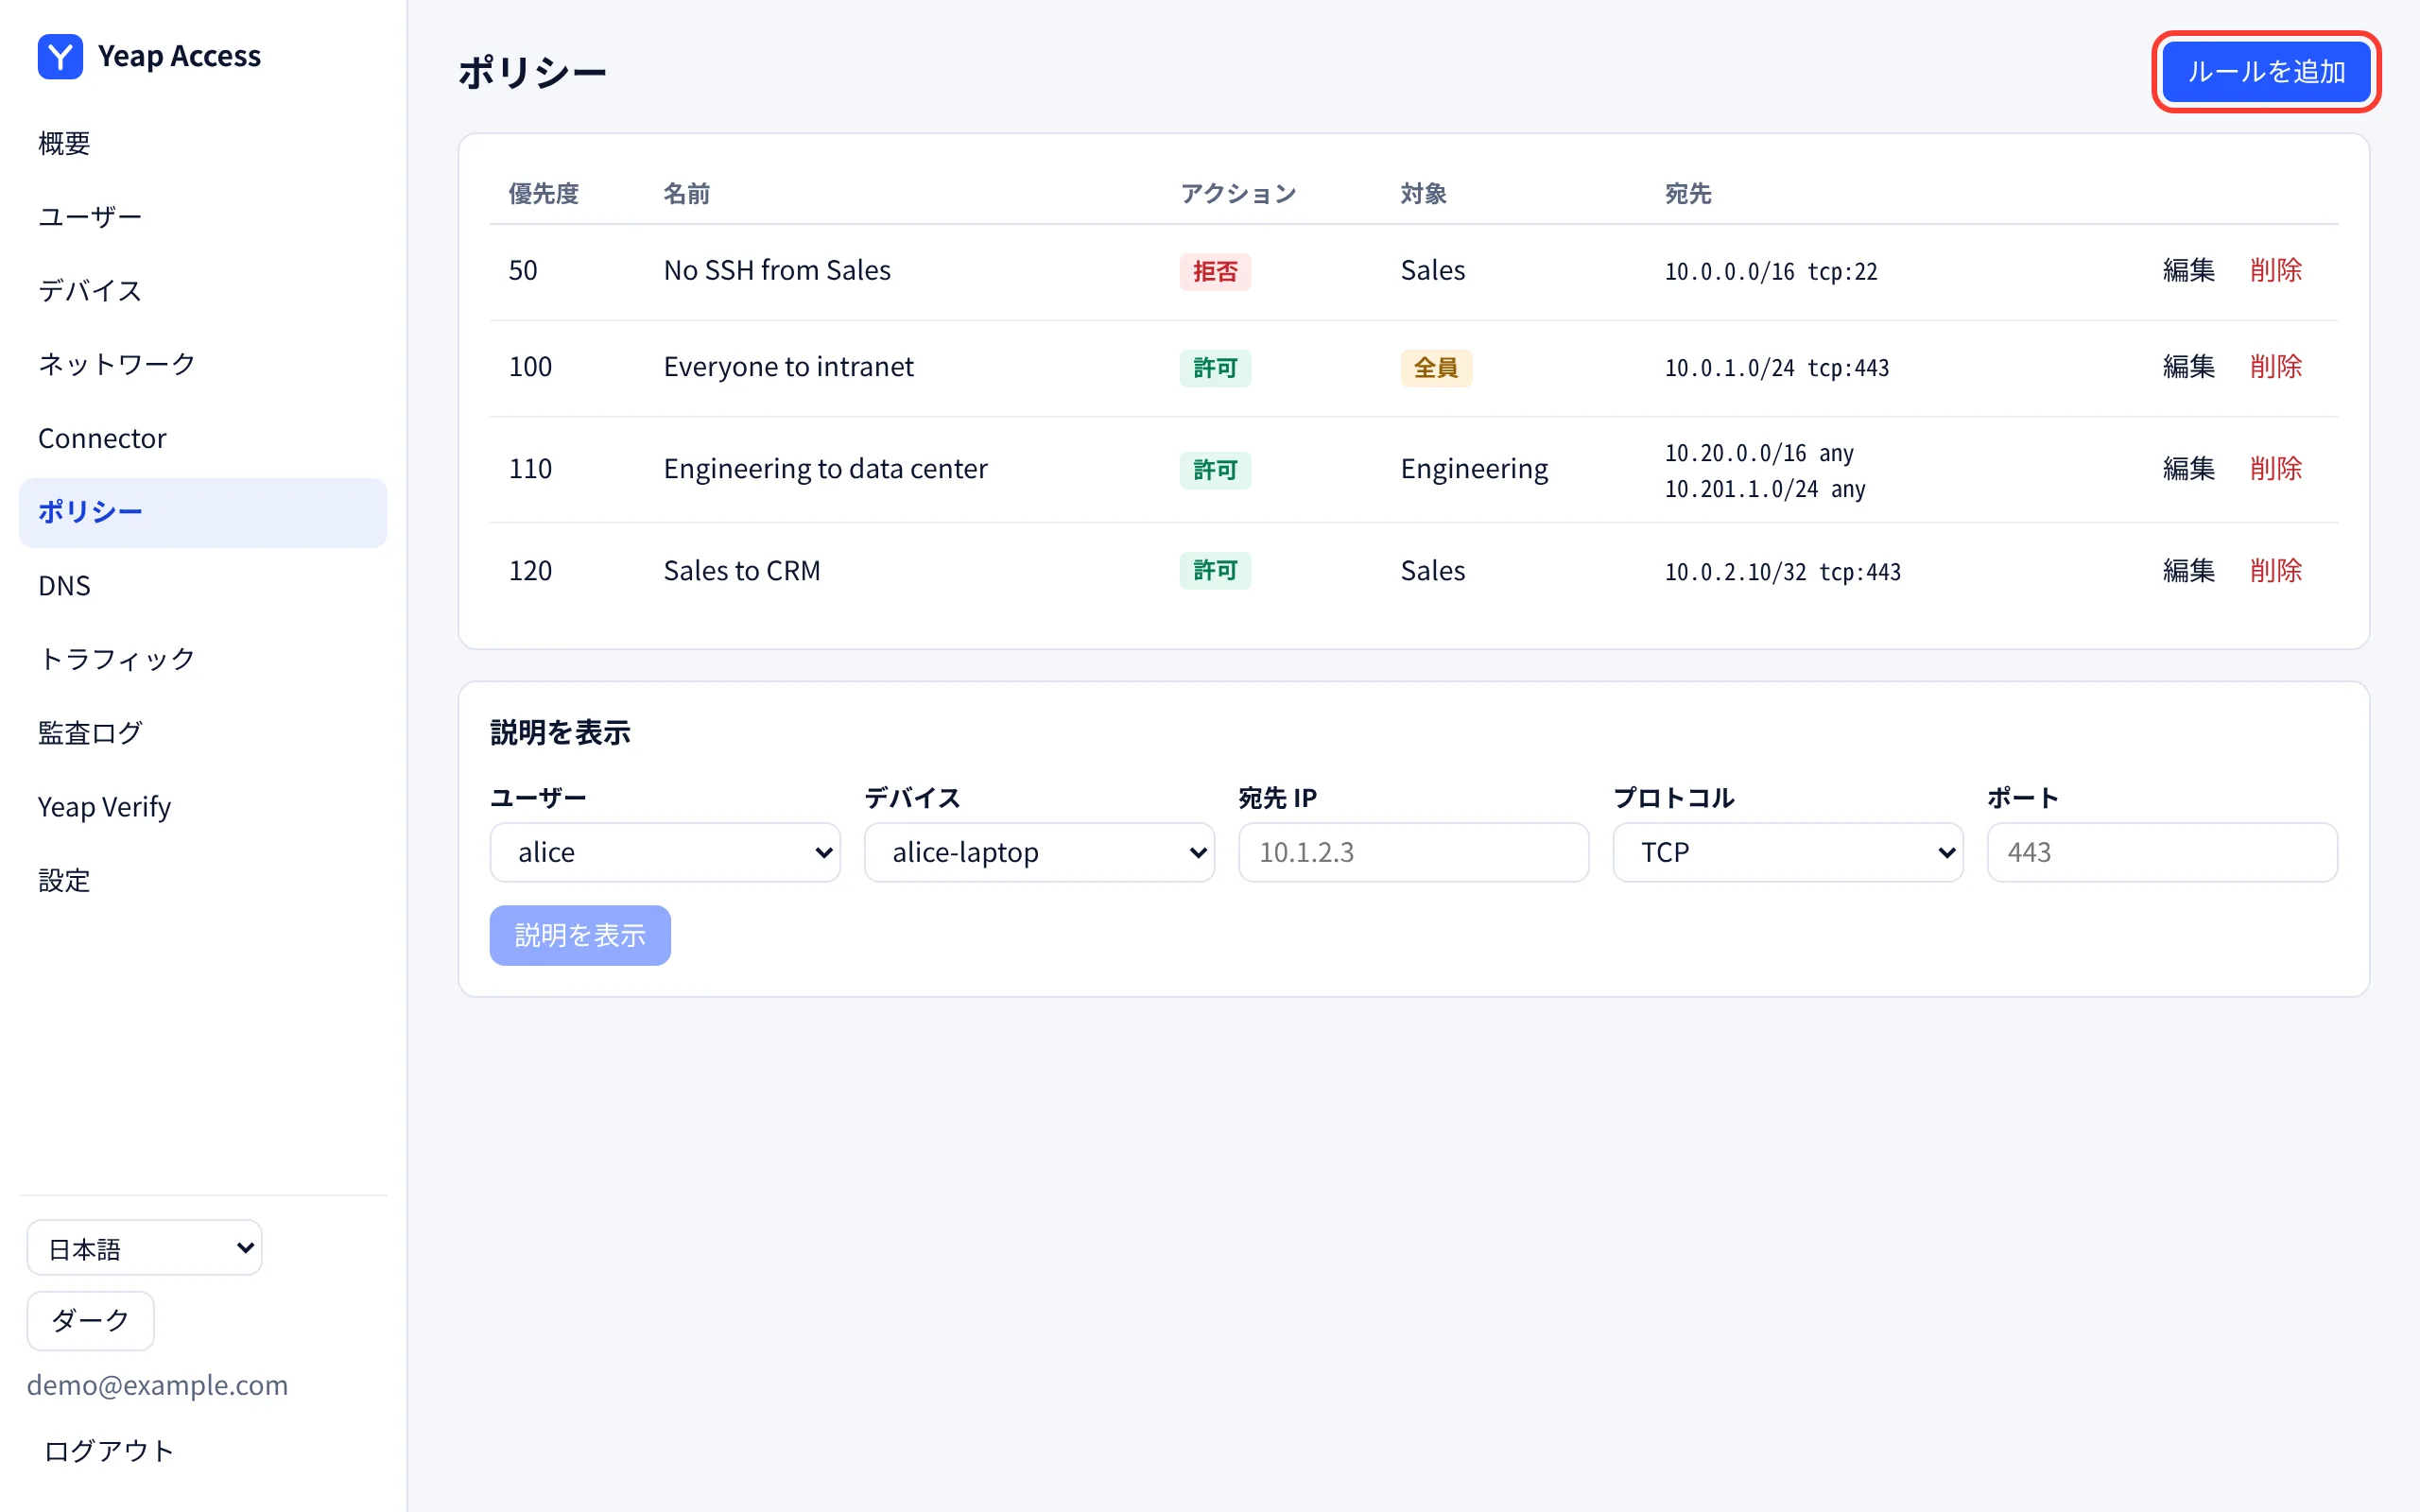
最初に一致したルールで結果が決まります。例外を作るには、範囲の広い 許可 ルールより小さい優先度の数値を 拒否 ルールに設定します。たとえば優先度 50 の No SSH from Sales は、優先度 120 の Sales to CRM が評価される前に TCP ポート 22 を拒否します。
デバイス同士を通信させるには、デバイスのアドレス範囲(デフォルトは 100.64.0.0/16)を許可します。
詳細設定 では、ルールを削除せずに無効化したり、ポスチャー条件を追加したりできます。ポスチャーはデバイス自身が報告します。値が欠けている場合や古い場合は、安全側に倒して拒否されます。
接続をチェックする
ポリシー の下部にある 説明を表示 を使います。ユーザー と デバイス を選び、宛先 IP、プロトコル、ポートを入力して 説明を表示 をクリックします。接続が許可されるかどうか、どのルールで決まったか、どのルートを通るかが表示されます。