Buckets y acceso público
Suba y comparta objetos, haga público un bucket a través de la CDN, añada un dominio personalizado y configure CORS y una cuota.
Abra un bucket desde Almacenamiento → Almacenamiento de objetos → Buckets. La página del bucket tiene dos pestañas: Objetos para los archivos, y Configuración para el acceso público, los dominios personalizados, el endpoint, CORS, la cuota y la eliminación del bucket.
Trabajar con objetos
La pestaña Objetos lista las carpetas y archivos de la ruta actual. Haga clic en una carpeta para abrirla y use la ruta de la parte superior para volver.
- Subir: subir archivos, o arrastrar archivos y carpetas a la lista.
- Nueva carpeta: crear una carpeta vacía.
- En cada archivo: Descargar, Abrir (ver en el navegador), Copiar enlace y Eliminar.
- Seleccione varias filas para eliminarlas juntas. Eliminar una carpeta elimina todo su contenido.
Compartir un archivo privado
Copiar enlace crea un enlace firmado que funciona sin clave, válido durante 1 hora, 1 día o 7 días. Cualquiera que tenga el enlace puede descargar el archivo hasta que caduque. El bucket sigue siendo privado.
Hacer público un bucket
En la pestaña Configuración, active Acceso público. A partir de entonces, cualquiera que tenga la URL puede leer los objetos del bucket, sin firmar. Los buckets públicos se sirven a través de nuestra CDN, con HTTPS.
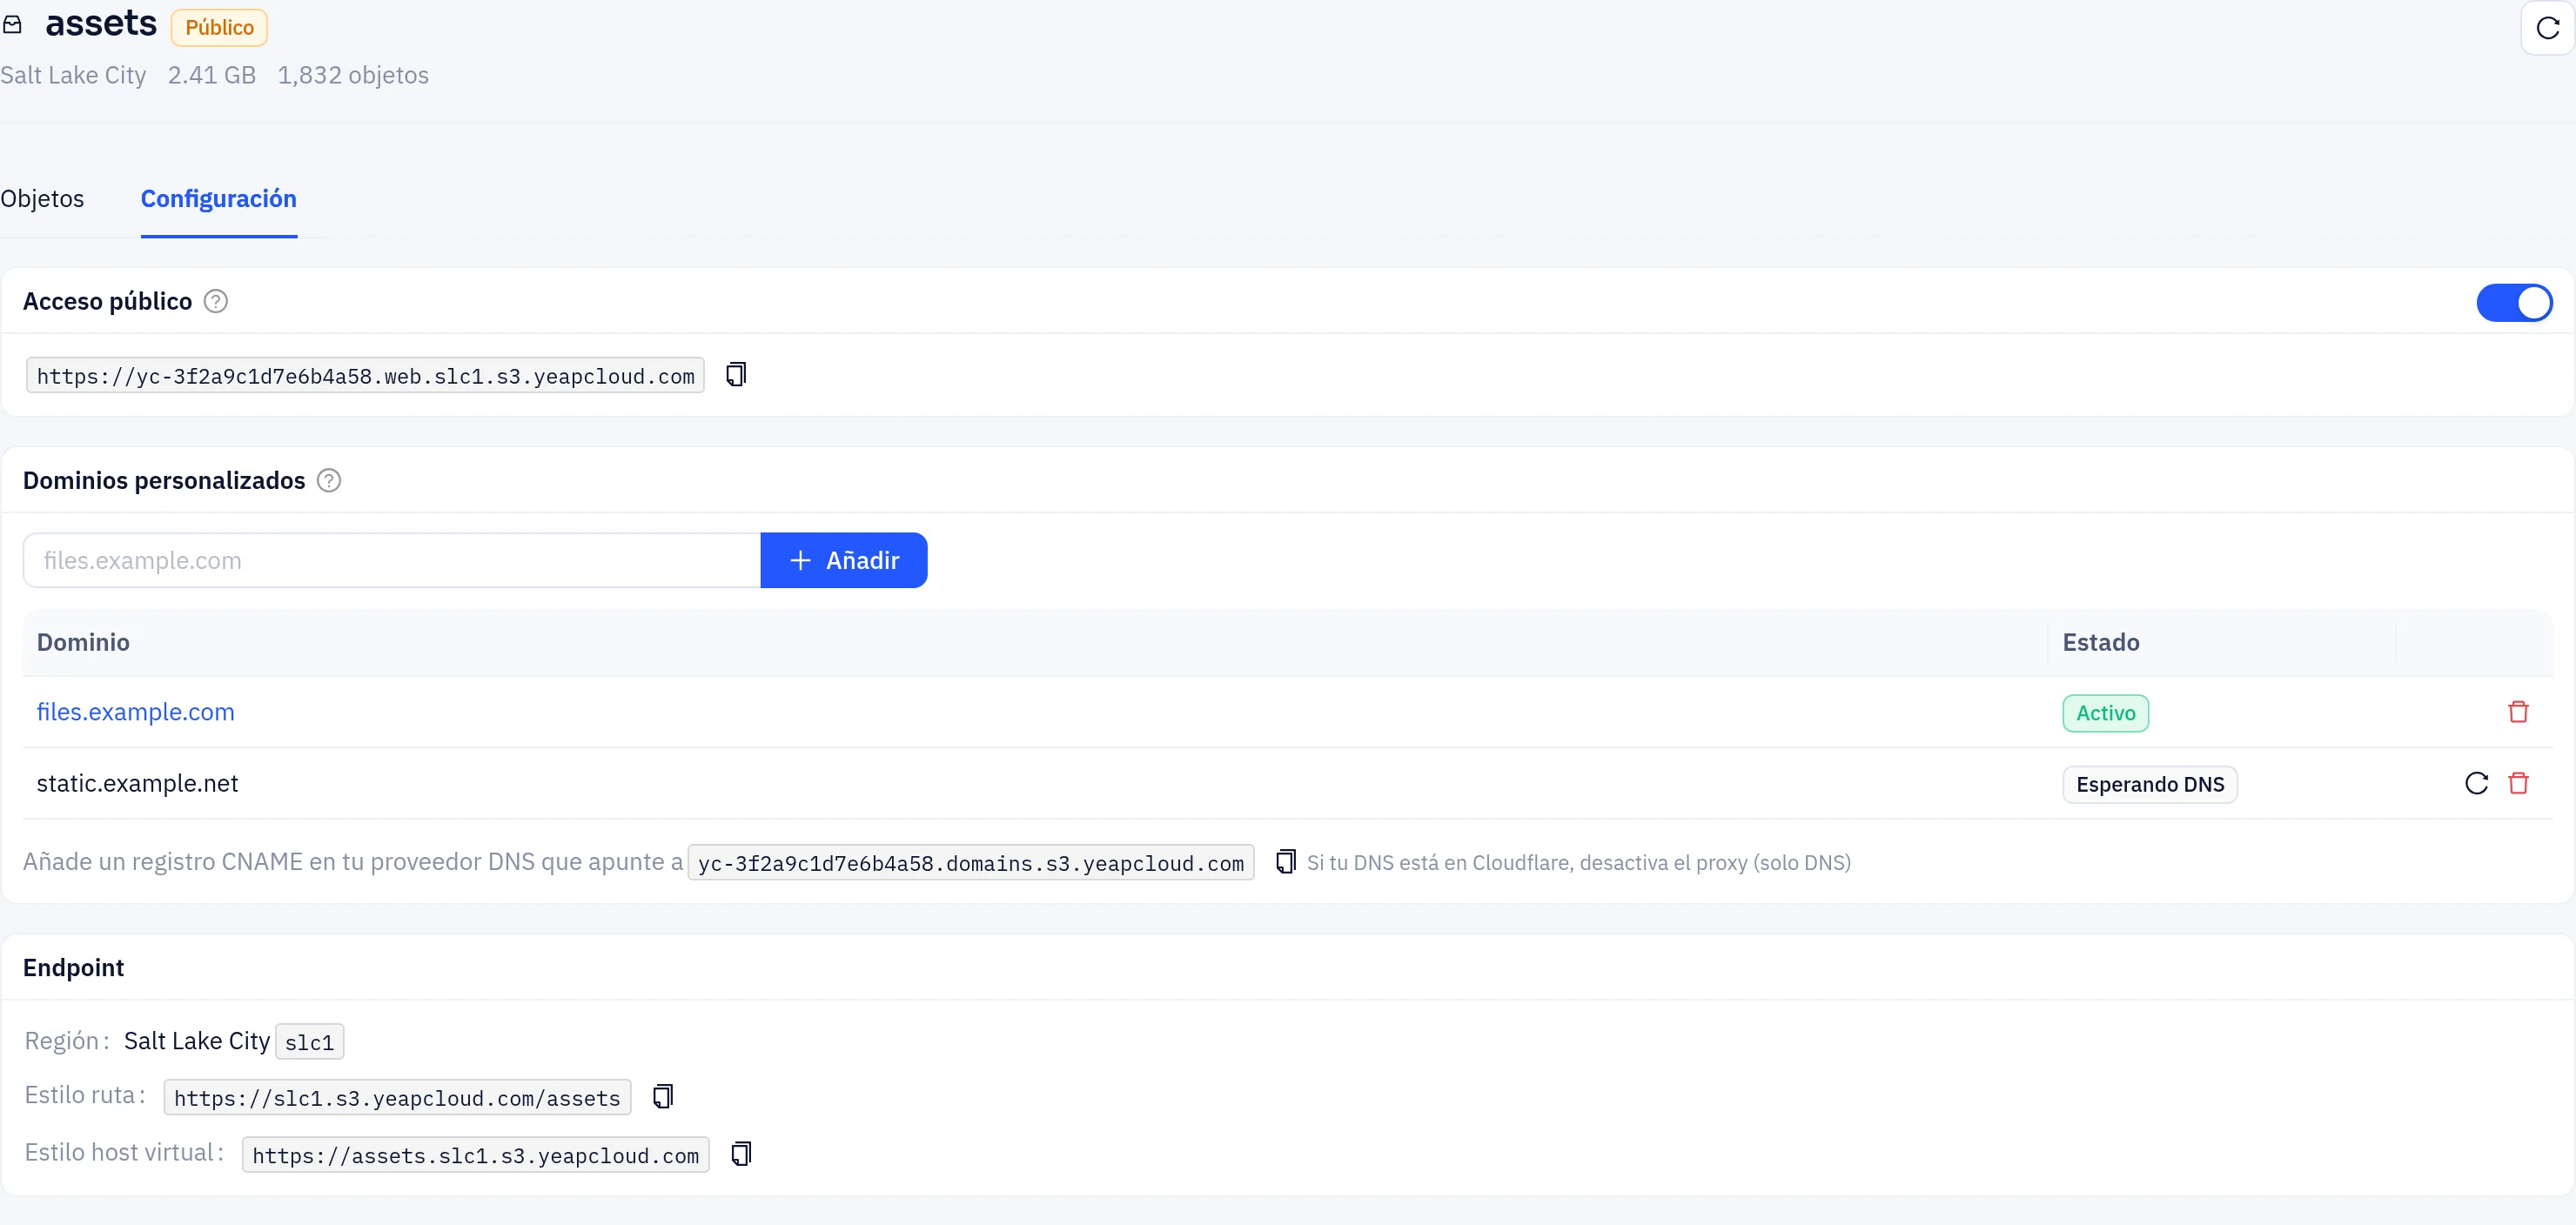
La tarjeta muestra la URL pública del bucket. Su nombre de host pertenece solo a este bucket. Un objeto images/logo.png está en https://<public hostname>/images/logo.png.
- Solo se sirven
GETyHEAD. Las subidas y eliminaciones siguen necesitando una clave. - Una solicitud a
/o a una carpeta devuelve suindex.html, así que un bucket puede alojar un sitio web estático. No hay listados de directorios. - Los objetos se almacenan en la caché de la CDN hasta una hora. Las subidas y eliminaciones hechas en la consola purgan la caché de esos archivos. Los cambios hechos a través de la API S3 no se purgan, así que un archivo sobrescrito puede servirse desde la caché hasta una hora.
Desactive Acceso público para volver a hacer privado el bucket. El nombre de host público deja de funcionar.
Usar su propio dominio
En Dominios personalizados, puede servir un bucket público en su propio nombre de host, como files.example.com, con un certificado gratuito.
- Introduzca el nombre de host y haga clic en Añadir.
- En su proveedor de DNS, añada un registro CNAME para ese nombre de host que apunte al destino que se muestra bajo la lista (termina en
.domains.s3.yeapcloud.com). Haga clic en el icono de copiar para copiarlo.- Si la zona principal está alojada en Yeap Cloud DNS en la misma cuenta, el registro se añade automáticamente.
- Si su DNS está en Cloudflare, desactive el proxy (DNS only).
- Espere. El estado pasa de Esperando DNS a Emitiendo certificado y a Activo. La página se actualiza sola. Haga clic en Comprobar ahora para comprobarlo en el momento.
Cuando el dominio está Activo, el nombre de host es un enlace al bucket. Elimine un dominio con su icono de eliminar.
Un nombre de host que espera el DNS se comprueba durante unos 7 días. Pasado ese tiempo, elimínelo y añádalo de nuevo. Si el estado es Anomalía, el mensaje debajo indica el motivo.
Endpoint
La tarjeta Endpoint muestra la región del bucket y sus direcciones para clientes S3:
- Estilo ruta:
https://slc1.s3.yeapcloud.com/<bucket> - Estilo host virtual:
https://<bucket>.slc1.s3.yeapcloud.com
CORS
Las reglas CORS permiten que páginas web de otros sitios llamen al bucket desde el navegador, por ejemplo para subir archivos con una URL prefirmada.
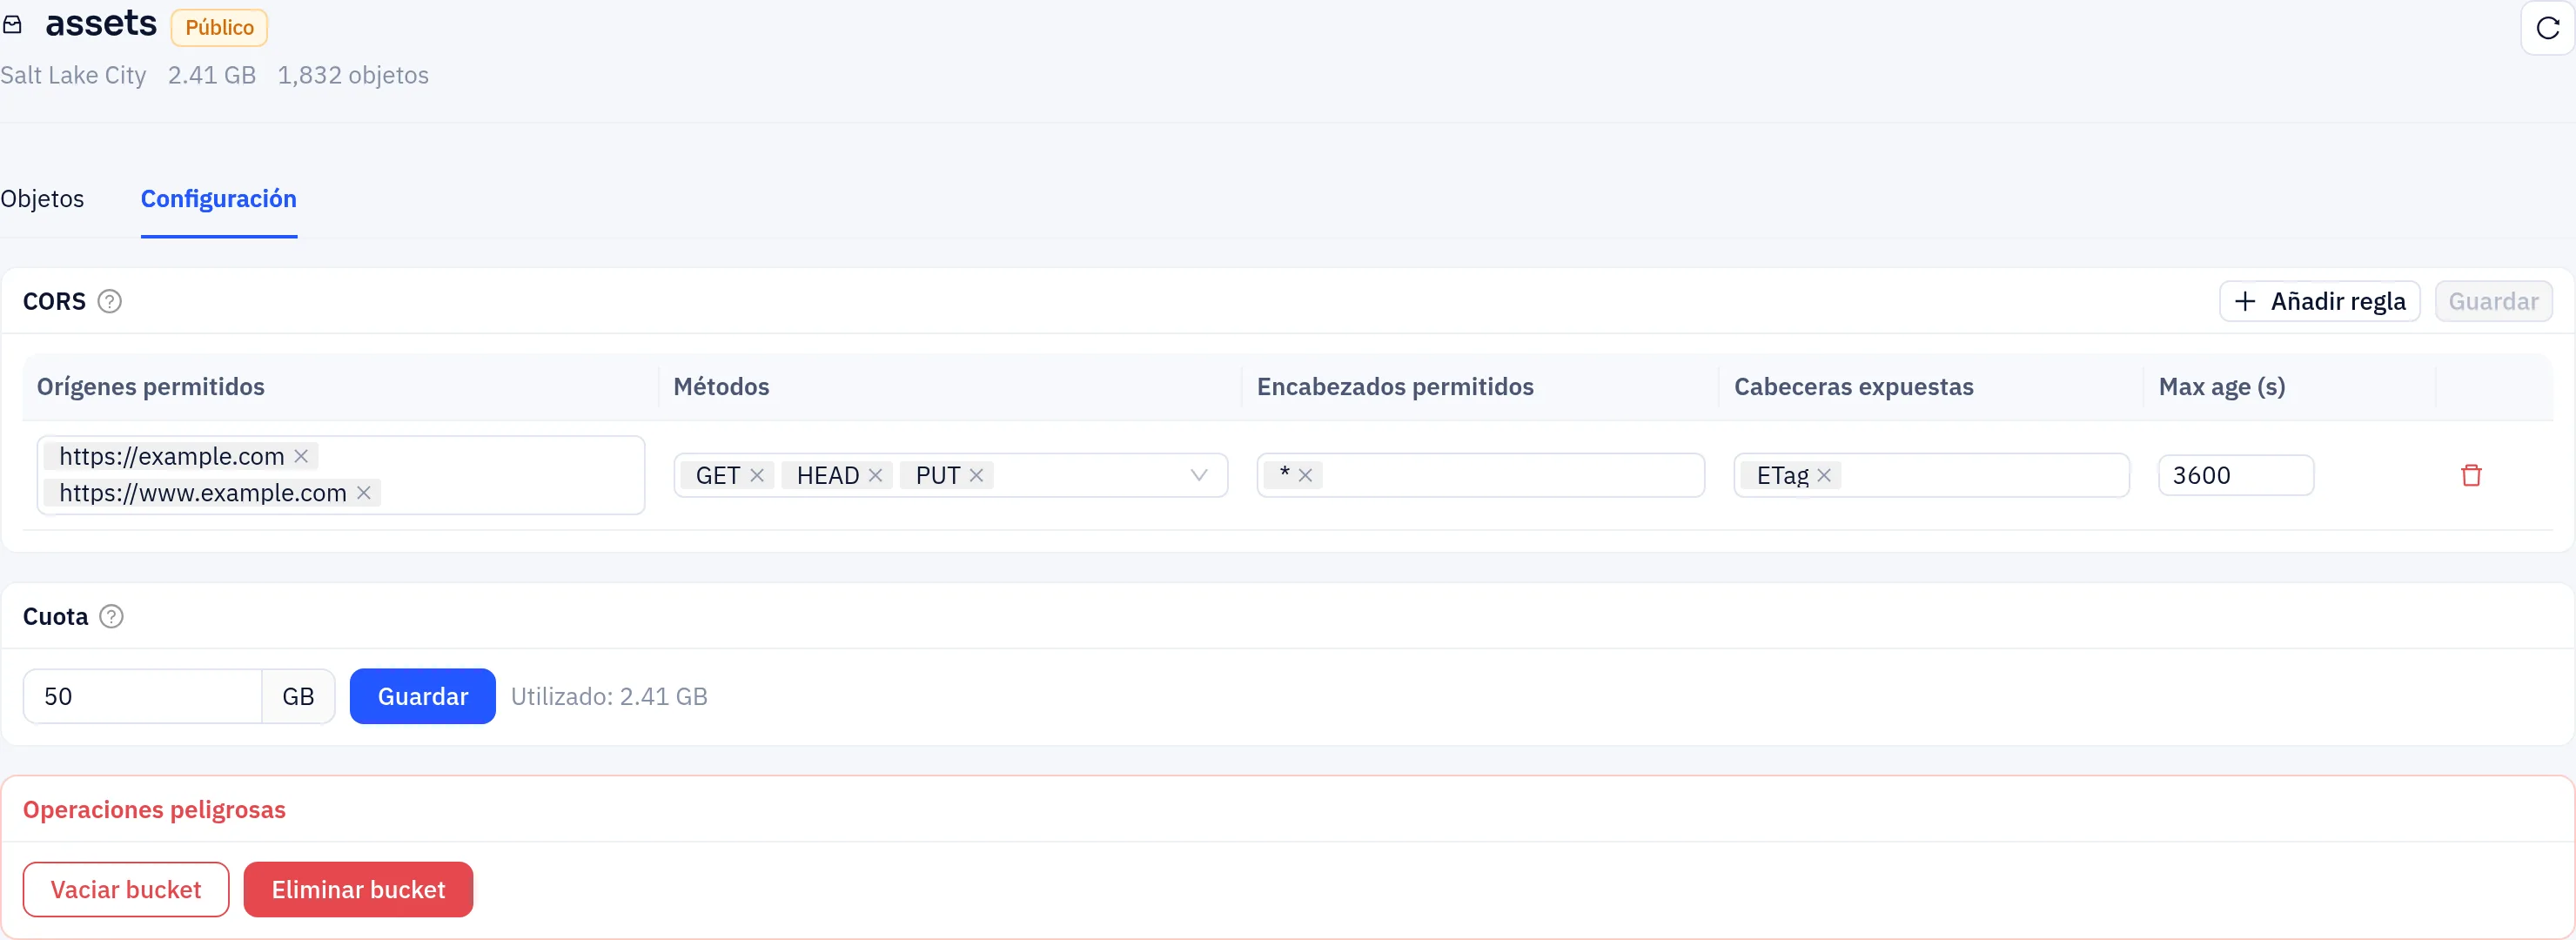
Haga clic en Añadir regla, rellene los campos y haga clic en Guardar:
| Campo | Descripción |
|---|---|
| Orígenes permitidos | Sitios que pueden llamar al bucket, como https://example.com, o * para cualquiera |
| Métodos | GET, HEAD, PUT, POST, DELETE |
| Encabezados permitidos | Encabezados de solicitud que el navegador puede enviar, o * |
| Cabeceras expuestas | Encabezados de respuesta que los scripts pueden leer, como ETag (necesario para subidas multiparte) |
| Max age (s) | Cuánto tiempo guardan los navegadores la respuesta en caché, hasta 86400 |
Las claves con el permiso Administrador también pueden cambiar CORS a través de la API S3.
Cuota
Fije la Cuota en GB para limitar el tamaño del bucket. Las subidas se rechazan cuando el bucket la alcanza. 0 significa sin límite.
Reglas de ciclo de vida y funciones no compatibles
No hay ninguna página en la consola para las reglas de ciclo de vida (por ejemplo, eliminar objetos tras 30 días). Configúrelas a través de la API S3 con una clave de Administrador.
No se admiten el control de versiones, el bloqueo de objetos, las políticas de bucket ni las ACL por objeto.
Vaciar o eliminar un bucket
En Operaciones peligrosas:
- Vaciar bucket elimina todos los objetos del bucket.
- Eliminar bucket elimina el bucket. Antes debe estar vacío.
Ambas acciones le piden escribir el nombre del bucket para confirmar. Los datos eliminados no se pueden recuperar. Eliminar un bucket también elimina su nombre de host público y sus dominios personalizados.