사설 DNS와 접근 규칙
자체 리졸버로 보내는 분할 DNS, 비공개 영역, 기기 이름, 기본 거부 접근 규칙.
이 페이지에서는 연결된 기기의 사설 이름 확인과, 누가 무엇에 접근할 수 있는지 정하는 접근 규칙을 다룹니다. 둘 다 팀 대시보드의 DNS와 정책에 있습니다.
사설 DNS
연결된 기기는 사설 이름만 Yeap Access로 보냅니다. 공개 이름은 계속 기기의 일반 리졸버를 사용합니다.
분할 도메인
분할 도메인은 한 도메인 아래의 모든 이름을 사무실의 Active Directory DNS 같은 자체 DNS 서버로 보냅니다.
- DNS를 엽니다. 분할 도메인 탭이 표시됩니다.
- 도메인 추가를 클릭합니다.
- 도메인(예:
corp.example.com)과 그 리졸버를 쉼표로 구분해 입력합니다(예:10.0.0.53). - 필요하면 일부 그룹으로 제한합니다. 비워 두면 모든 사람이 대상입니다.
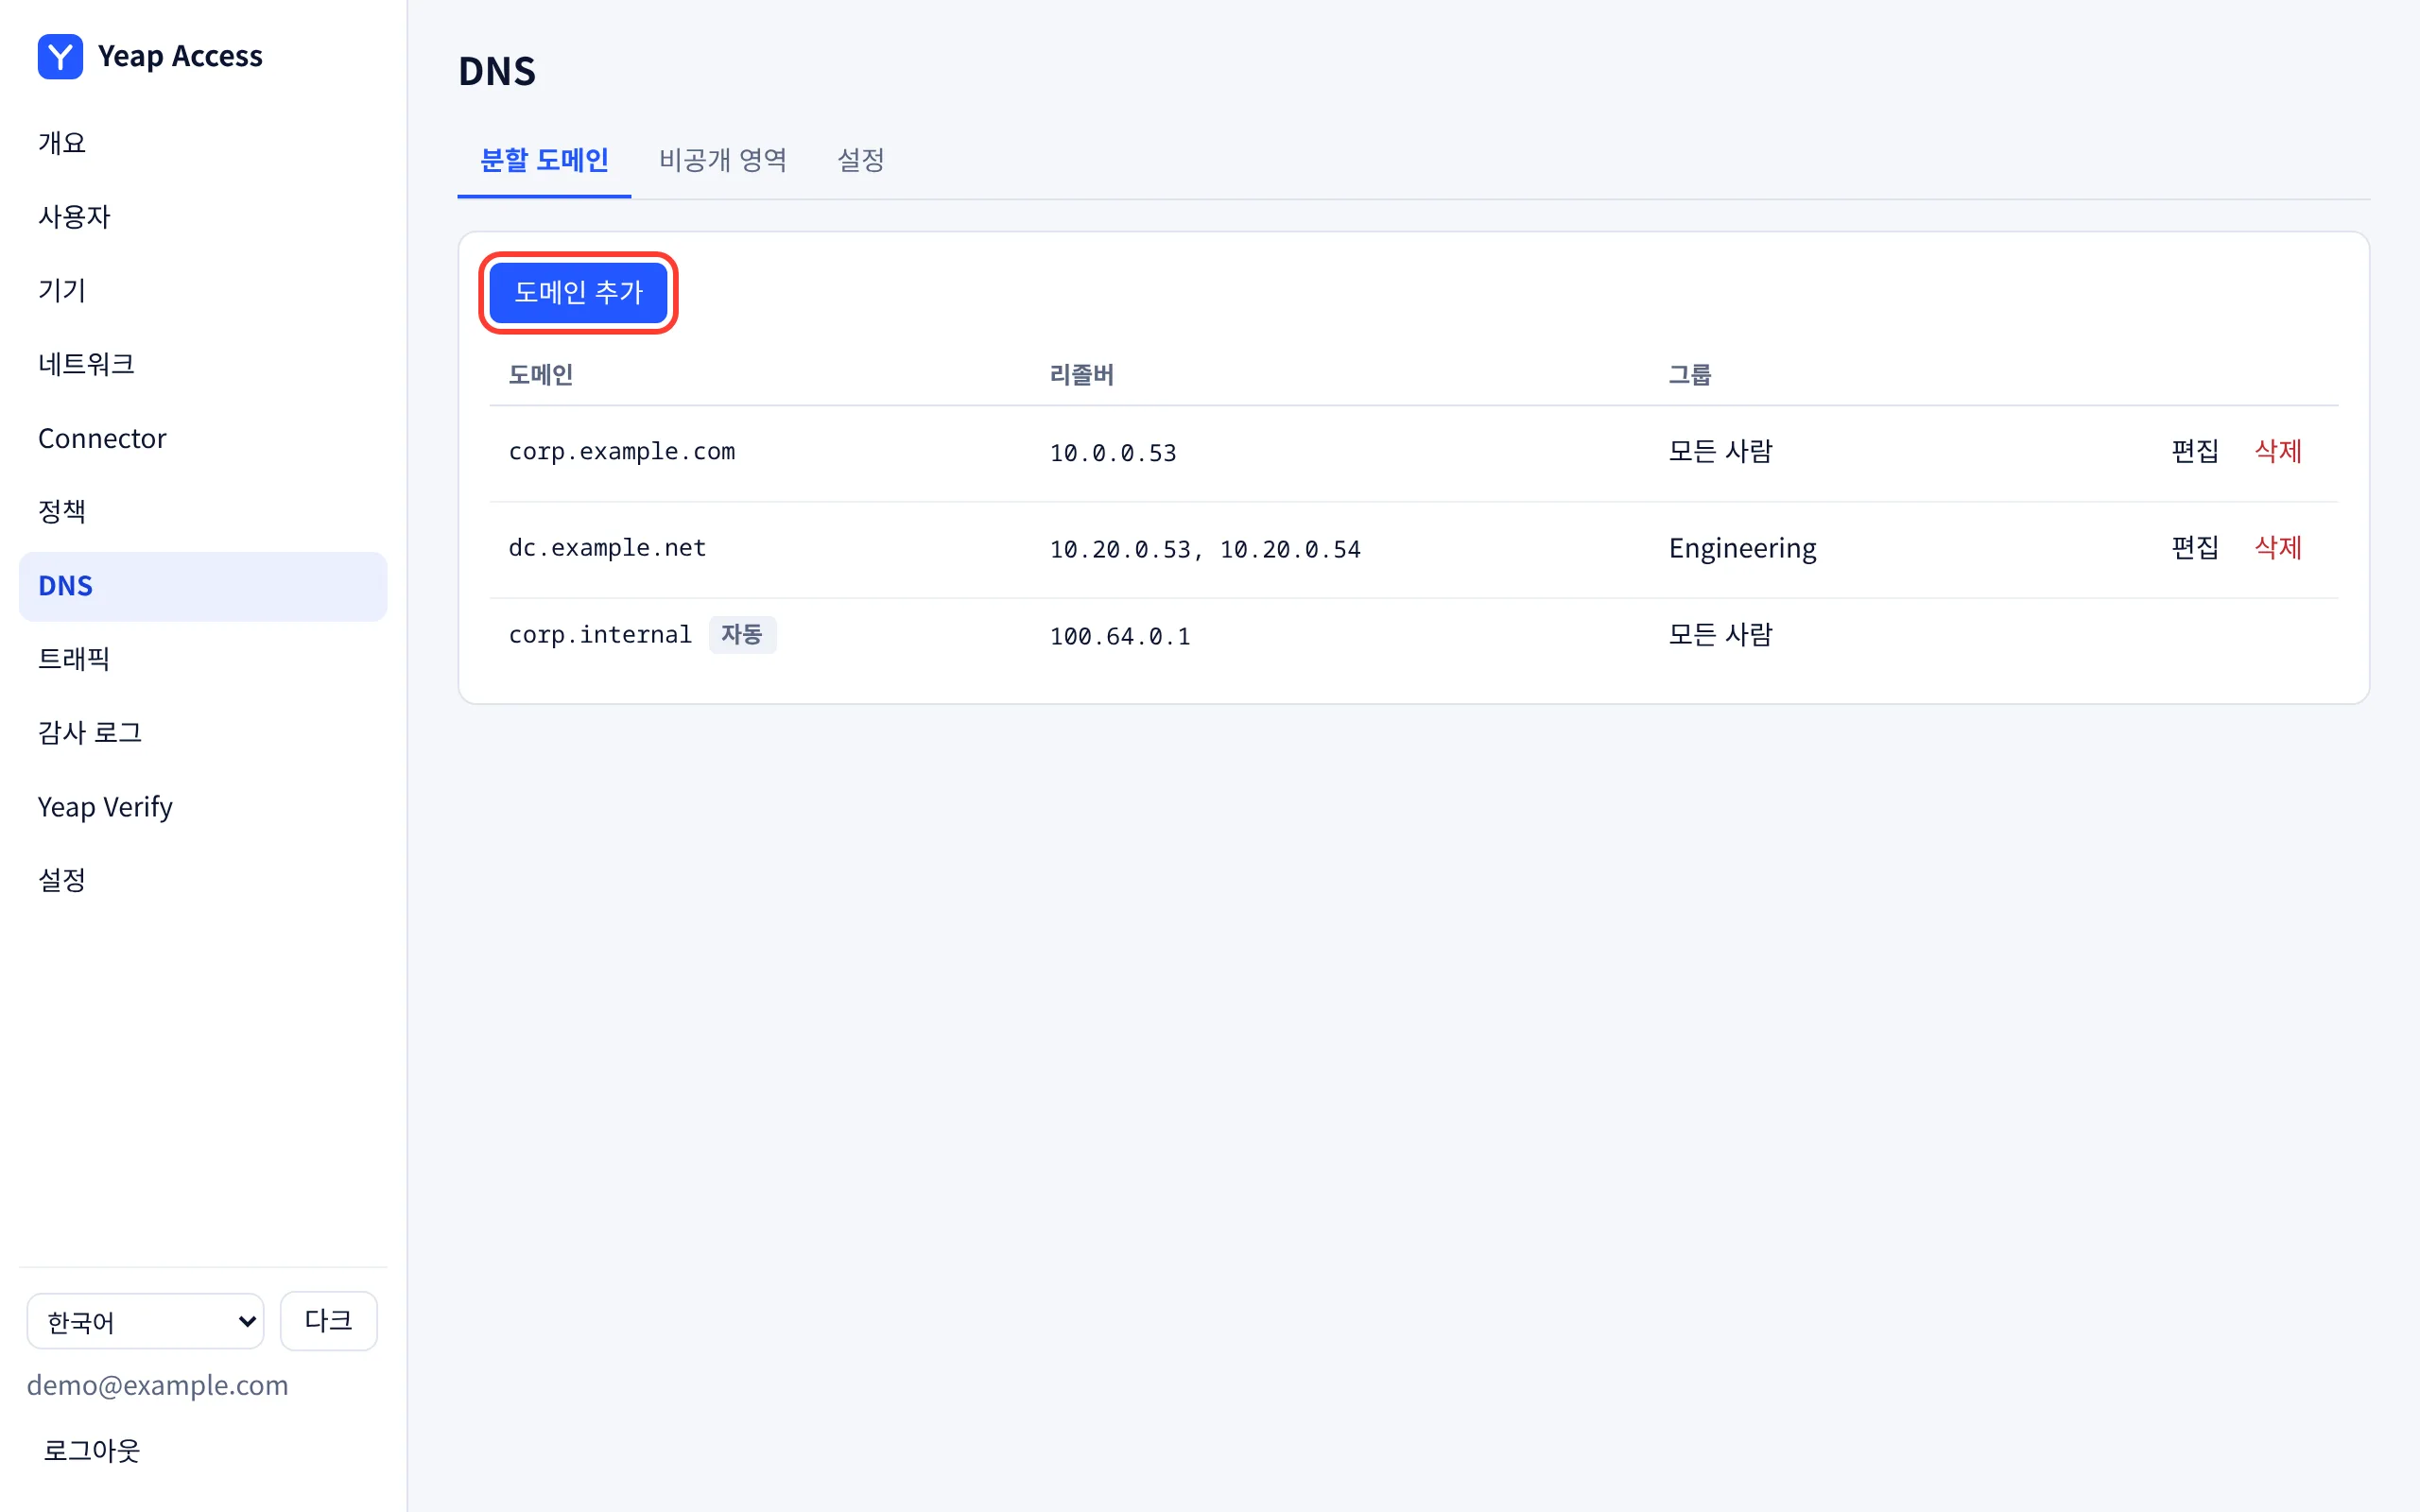
리졸버는 승인된 Connector 경로를 통해 접근할 수 있어야 합니다. 쿼리는 Connector를 거쳐 리졸버에 도달하므로 DNS용 접근 규칙은 필요하지 않습니다.
비공개 영역
비공개 영역에는 자체 DNS 서버 없이 Yeap Access가 직접 응답하는 레코드를 둡니다.
- DNS → 비공개 영역을 열고 영역 추가를 클릭합니다(예:
corp.internal). - 영역의 레코드를 클릭한 다음 레코드 추가를 클릭합니다. 유형은
A,AAAA,CNAME,TXT,SRV입니다. 이름은 영역에 대한 상대 이름이며,@는 영역 자체를 뜻합니다. 와일드카드 이름은 지원하지 않습니다.
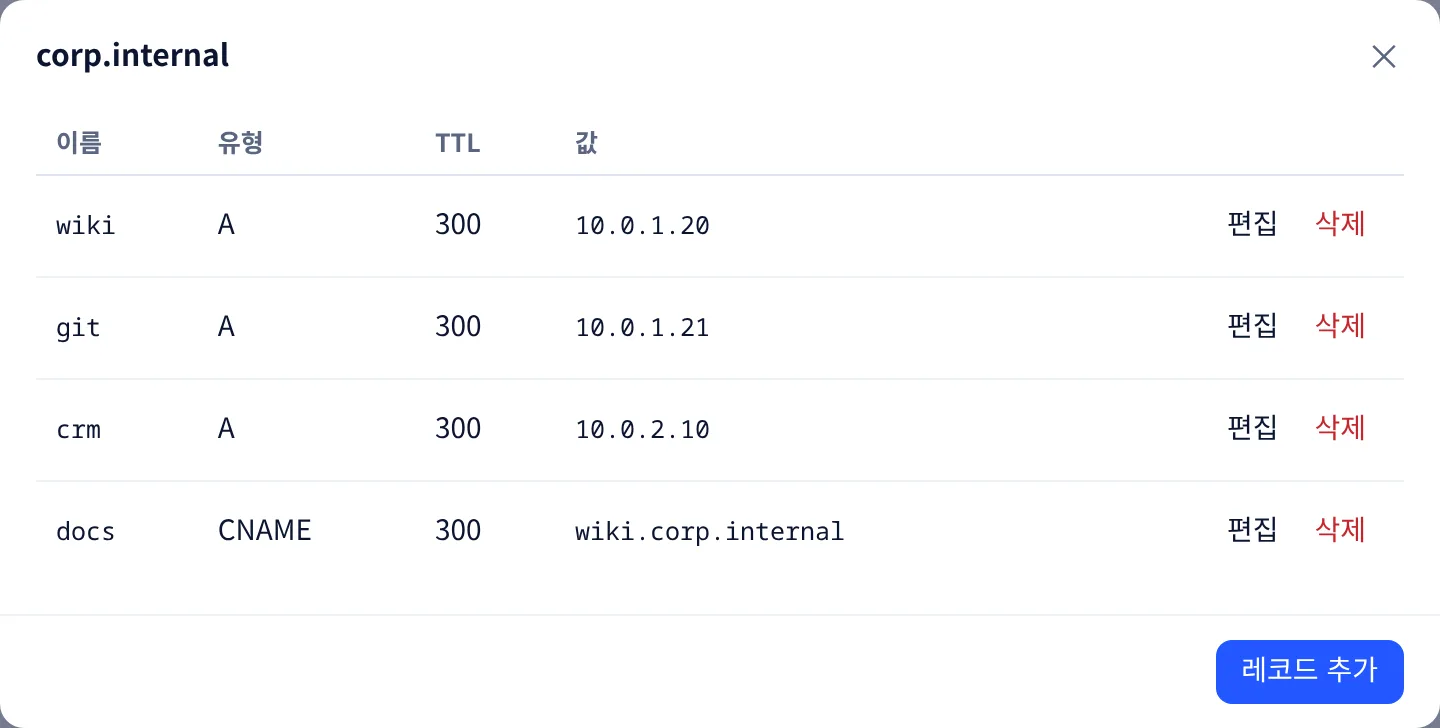
영역은 자동으로 분할 도메인에 추가되고 자동으로 표시됩니다.
설정
설정 탭에서:
| 설정 | 역할 |
|---|---|
| 기기 이름 영역 | 모든 기기에 <device>.<zone> 형식의 이름을 부여합니다(예: alice-laptop.dev.corp.internal). 비워 두면 꺼집니다 |
| 사설 DNS 사용 권한 | 사설 DNS를 사용할 수 있는 그룹입니다. 비워 두면 모든 사람이 대상입니다 |
접근 규칙
접근 규칙은 기본적으로 거부입니다. 어떤 규칙도 허용하지 않는 연결은 차단됩니다. 이는 네트워크로 가는 트래픽과 기기 간 트래픽 모두에 적용됩니다.
- 정책을 열고 규칙 추가를 클릭합니다.
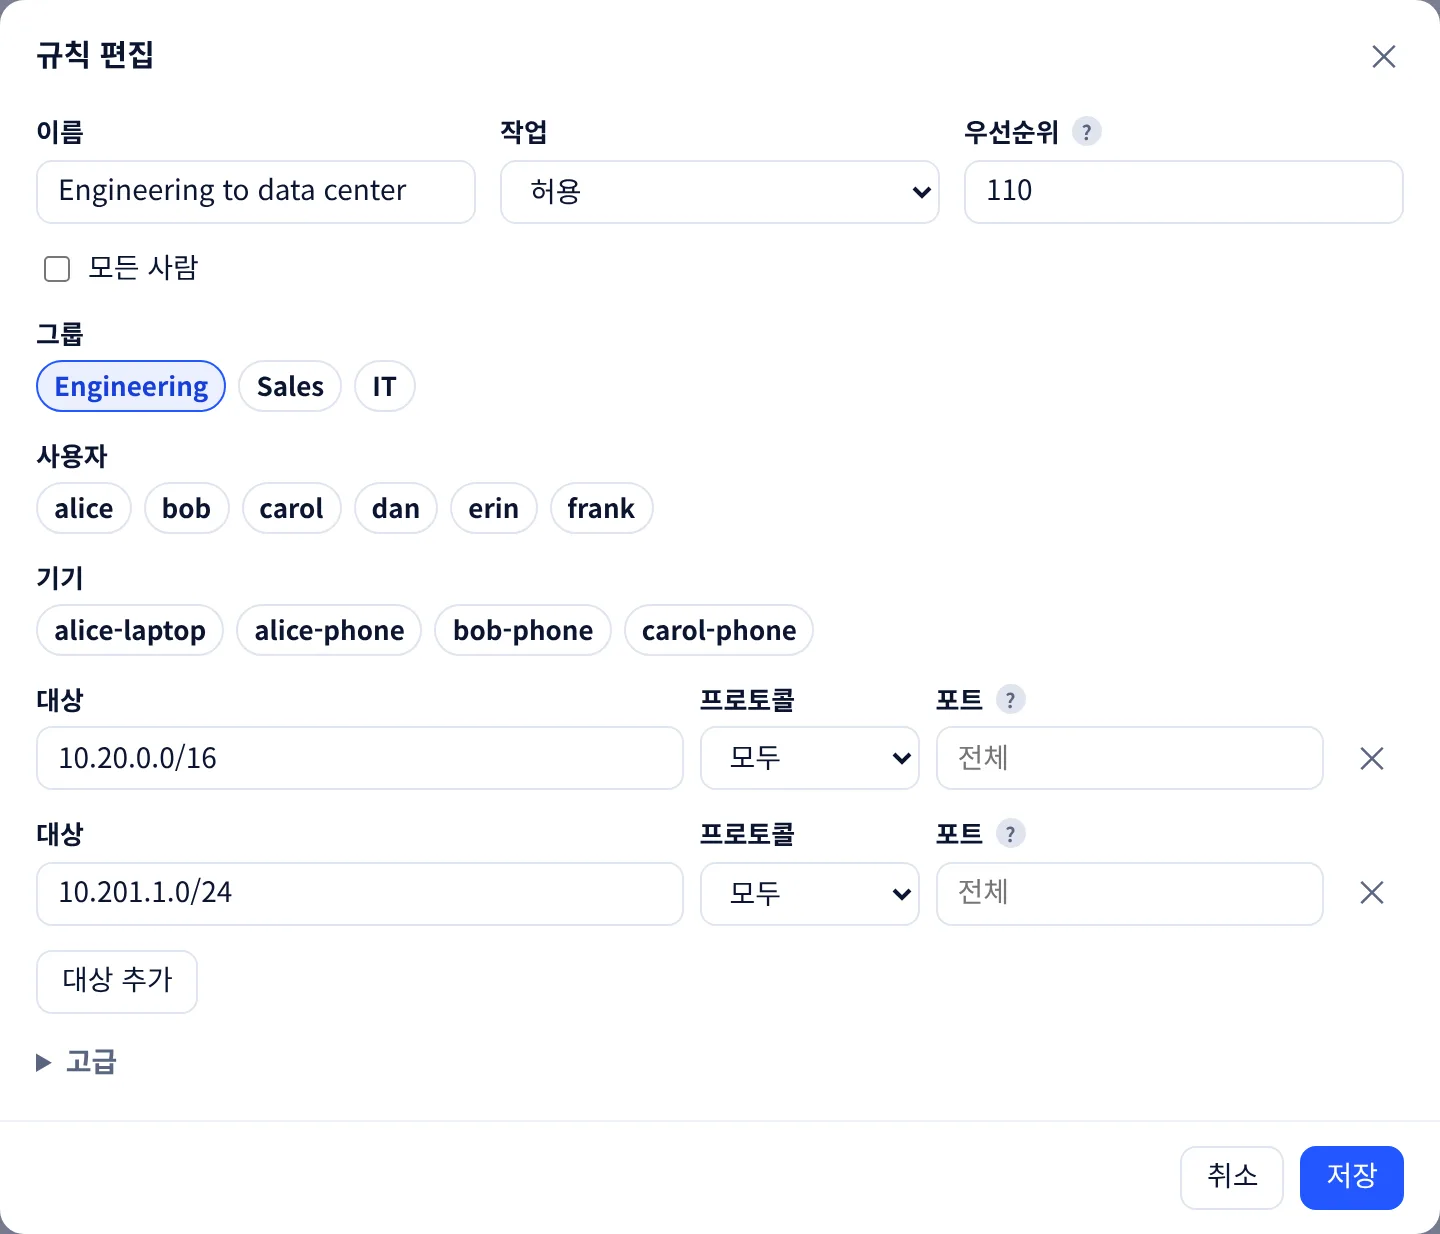
- 규칙을 입력합니다.
| 필드 | 의미 |
|---|---|
| 이름 | 직접 알아보기 위한 이름입니다 |
| 작업 | 허용 또는 거부 |
| 우선순위 | 낮을수록 먼저 실행됩니다. 우선순위가 같으면 거부가 먼저입니다 |
| 모든 사람 / 그룹 / 사용자 / 기기 | 규칙이 적용되는 대상입니다 |
| 대상 | 주소 또는 접두사(예: 10.20.0.0/16)와 프로토콜, 포트(443, 8000-8100. 비워 두면 전체)입니다. 더 추가하려면 대상 추가를 클릭합니다 |
- 저장을 클릭합니다. 규칙은 연결된 기기에 즉시 적용됩니다.
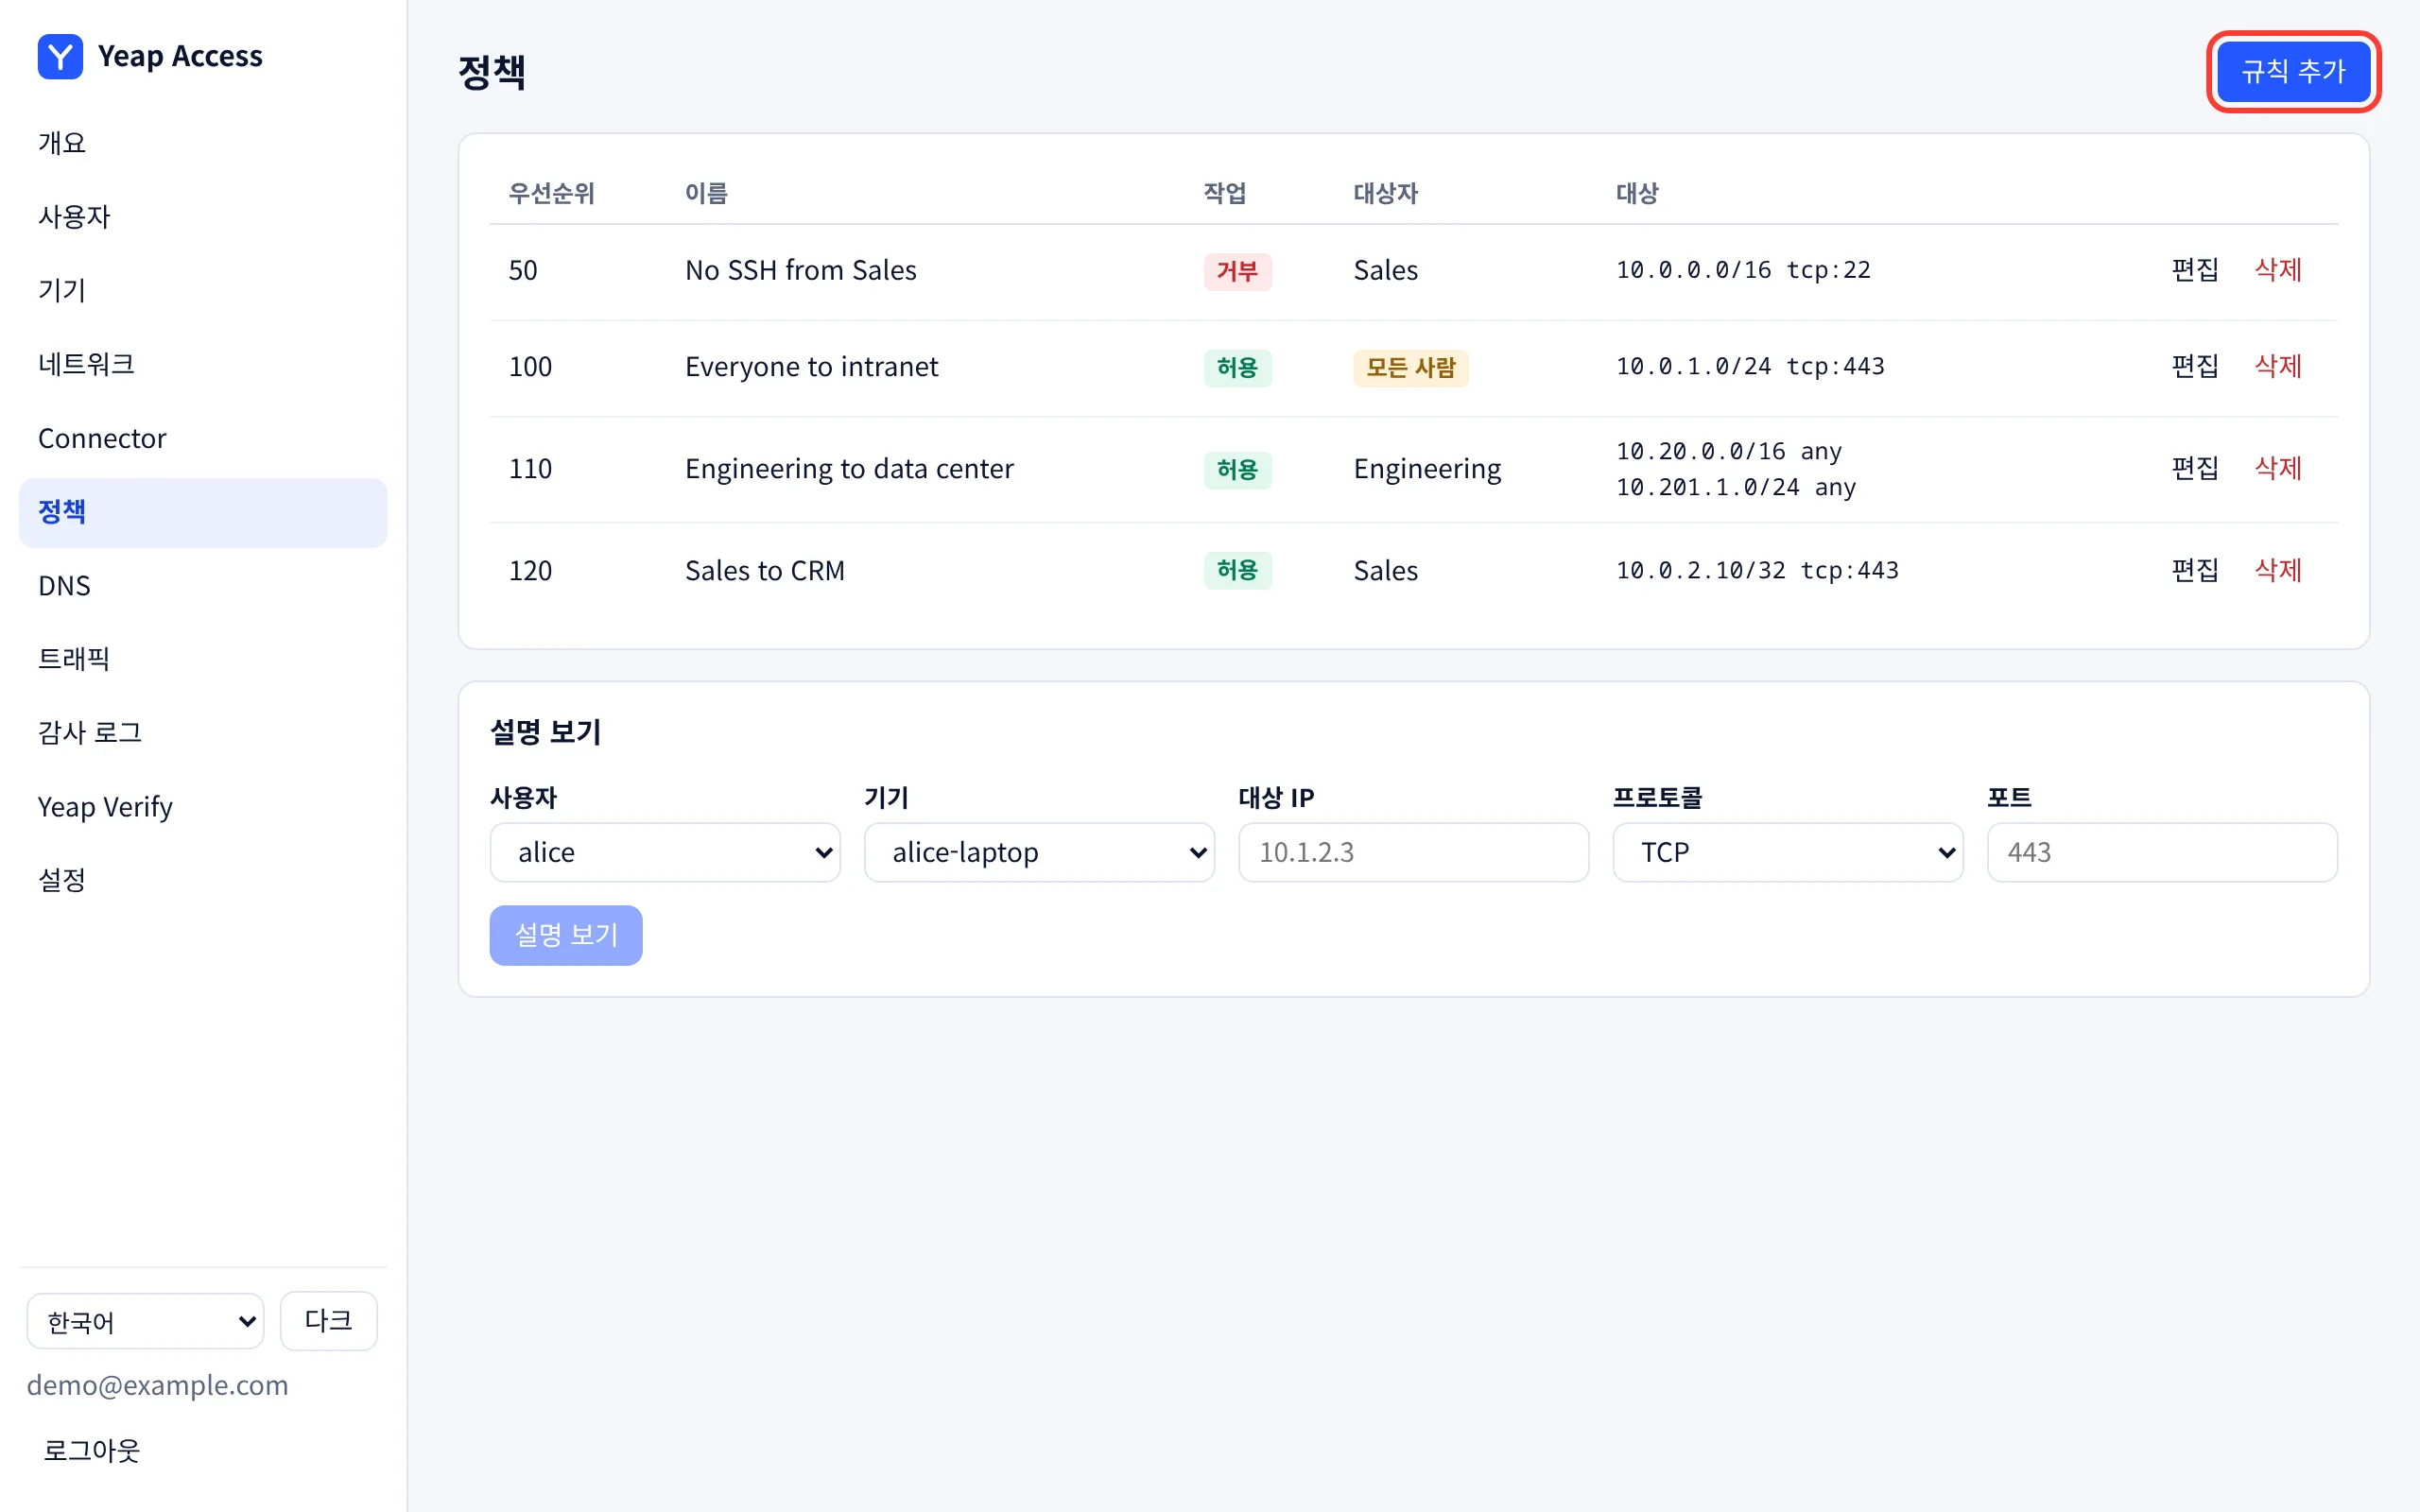
처음 일치하는 규칙이 결과를 정합니다. 예외를 만들려면 범위가 넓은 허용 규칙보다 낮은 우선순위 숫자를 거부 규칙에 지정합니다. 예를 들어 우선순위 50인 No SSH from Sales는 우선순위 120인 Sales to CRM이 검사되기 전에 TCP 포트 22를 거부합니다.
기기끼리 서로 접근하게 하려면 기기 주소 대역(기본값 100.64.0.0/16)을 허용합니다.
고급에서는 규칙을 삭제하지 않고 비활성화하거나 보안 상태(posture) 조건을 추가할 수 있습니다. 보안 상태는 기기 자체가 보고하며, 값이 없거나 오래된 경우에는 거부되는 쪽으로 처리됩니다.
연결 확인
정책 하단의 설명 보기를 사용합니다. 사용자와 기기를 선택하고 대상 IP, 프로토콜, 포트를 입력한 다음 설명 보기를 클릭합니다. 연결이 허용되는지, 어떤 규칙이 결정했는지, 어떤 경로를 거치게 되는지 표시됩니다.