Connector와 경로
네트워크에 Connector를 설치하고, Connector가 제공하는 경로를 승인하고, 대기 Connector를 추가하고, 겹치는 네트워크를 NAT로 매핑합니다.
Connector는 사무실 LAN이나 데이터 센터 서브넷처럼 직접 소유한 네트워크에 팀이 접근할 수 있게 해 줍니다. 해당 네트워크 안의 아무 Linux 머신에나 설치하면 됩니다. Connector는 Yeap 게이트웨이로 바깥 방향 연결을 맺으므로, 인바운드 포트를 열거나 공인 IP 주소를 준비할 필요가 없습니다.
이 페이지의 모든 작업은 팀 대시보드의 Connector에서 합니다. 여기에는 경로, Connector, 게이트웨이 세 개의 탭이 있습니다.
요구 사항
- systemd가 있는 Linux와 root 권한.
- glibc 2.34 이상의 amd64(Debian 12, Ubuntu 22.04, RHEL 9 이상) 또는 모든 arm64 시스템.
- 바깥 방향 인터넷 연결. 설치 프로그램이 누락된 도구(
ip,nft,tar,curl)를 시스템 패키지 관리자로 추가합니다.
Connector 설치
- Connector를 열고 Connector 탭을 클릭한 다음 Connector 추가를 클릭합니다.
- 이름(예:
office-gw-1)과 필요하면 사이트(예:HQ office)를 입력합니다. 같은 사이트의 Connector는 같은 네트워크에 대해 서로를 백업합니다. - 대화 상자에 한 줄짜리 설치 명령이 표시됩니다. 한 번만 표시되고 그 안의 토큰은 만료되므로 지금 복사하세요.
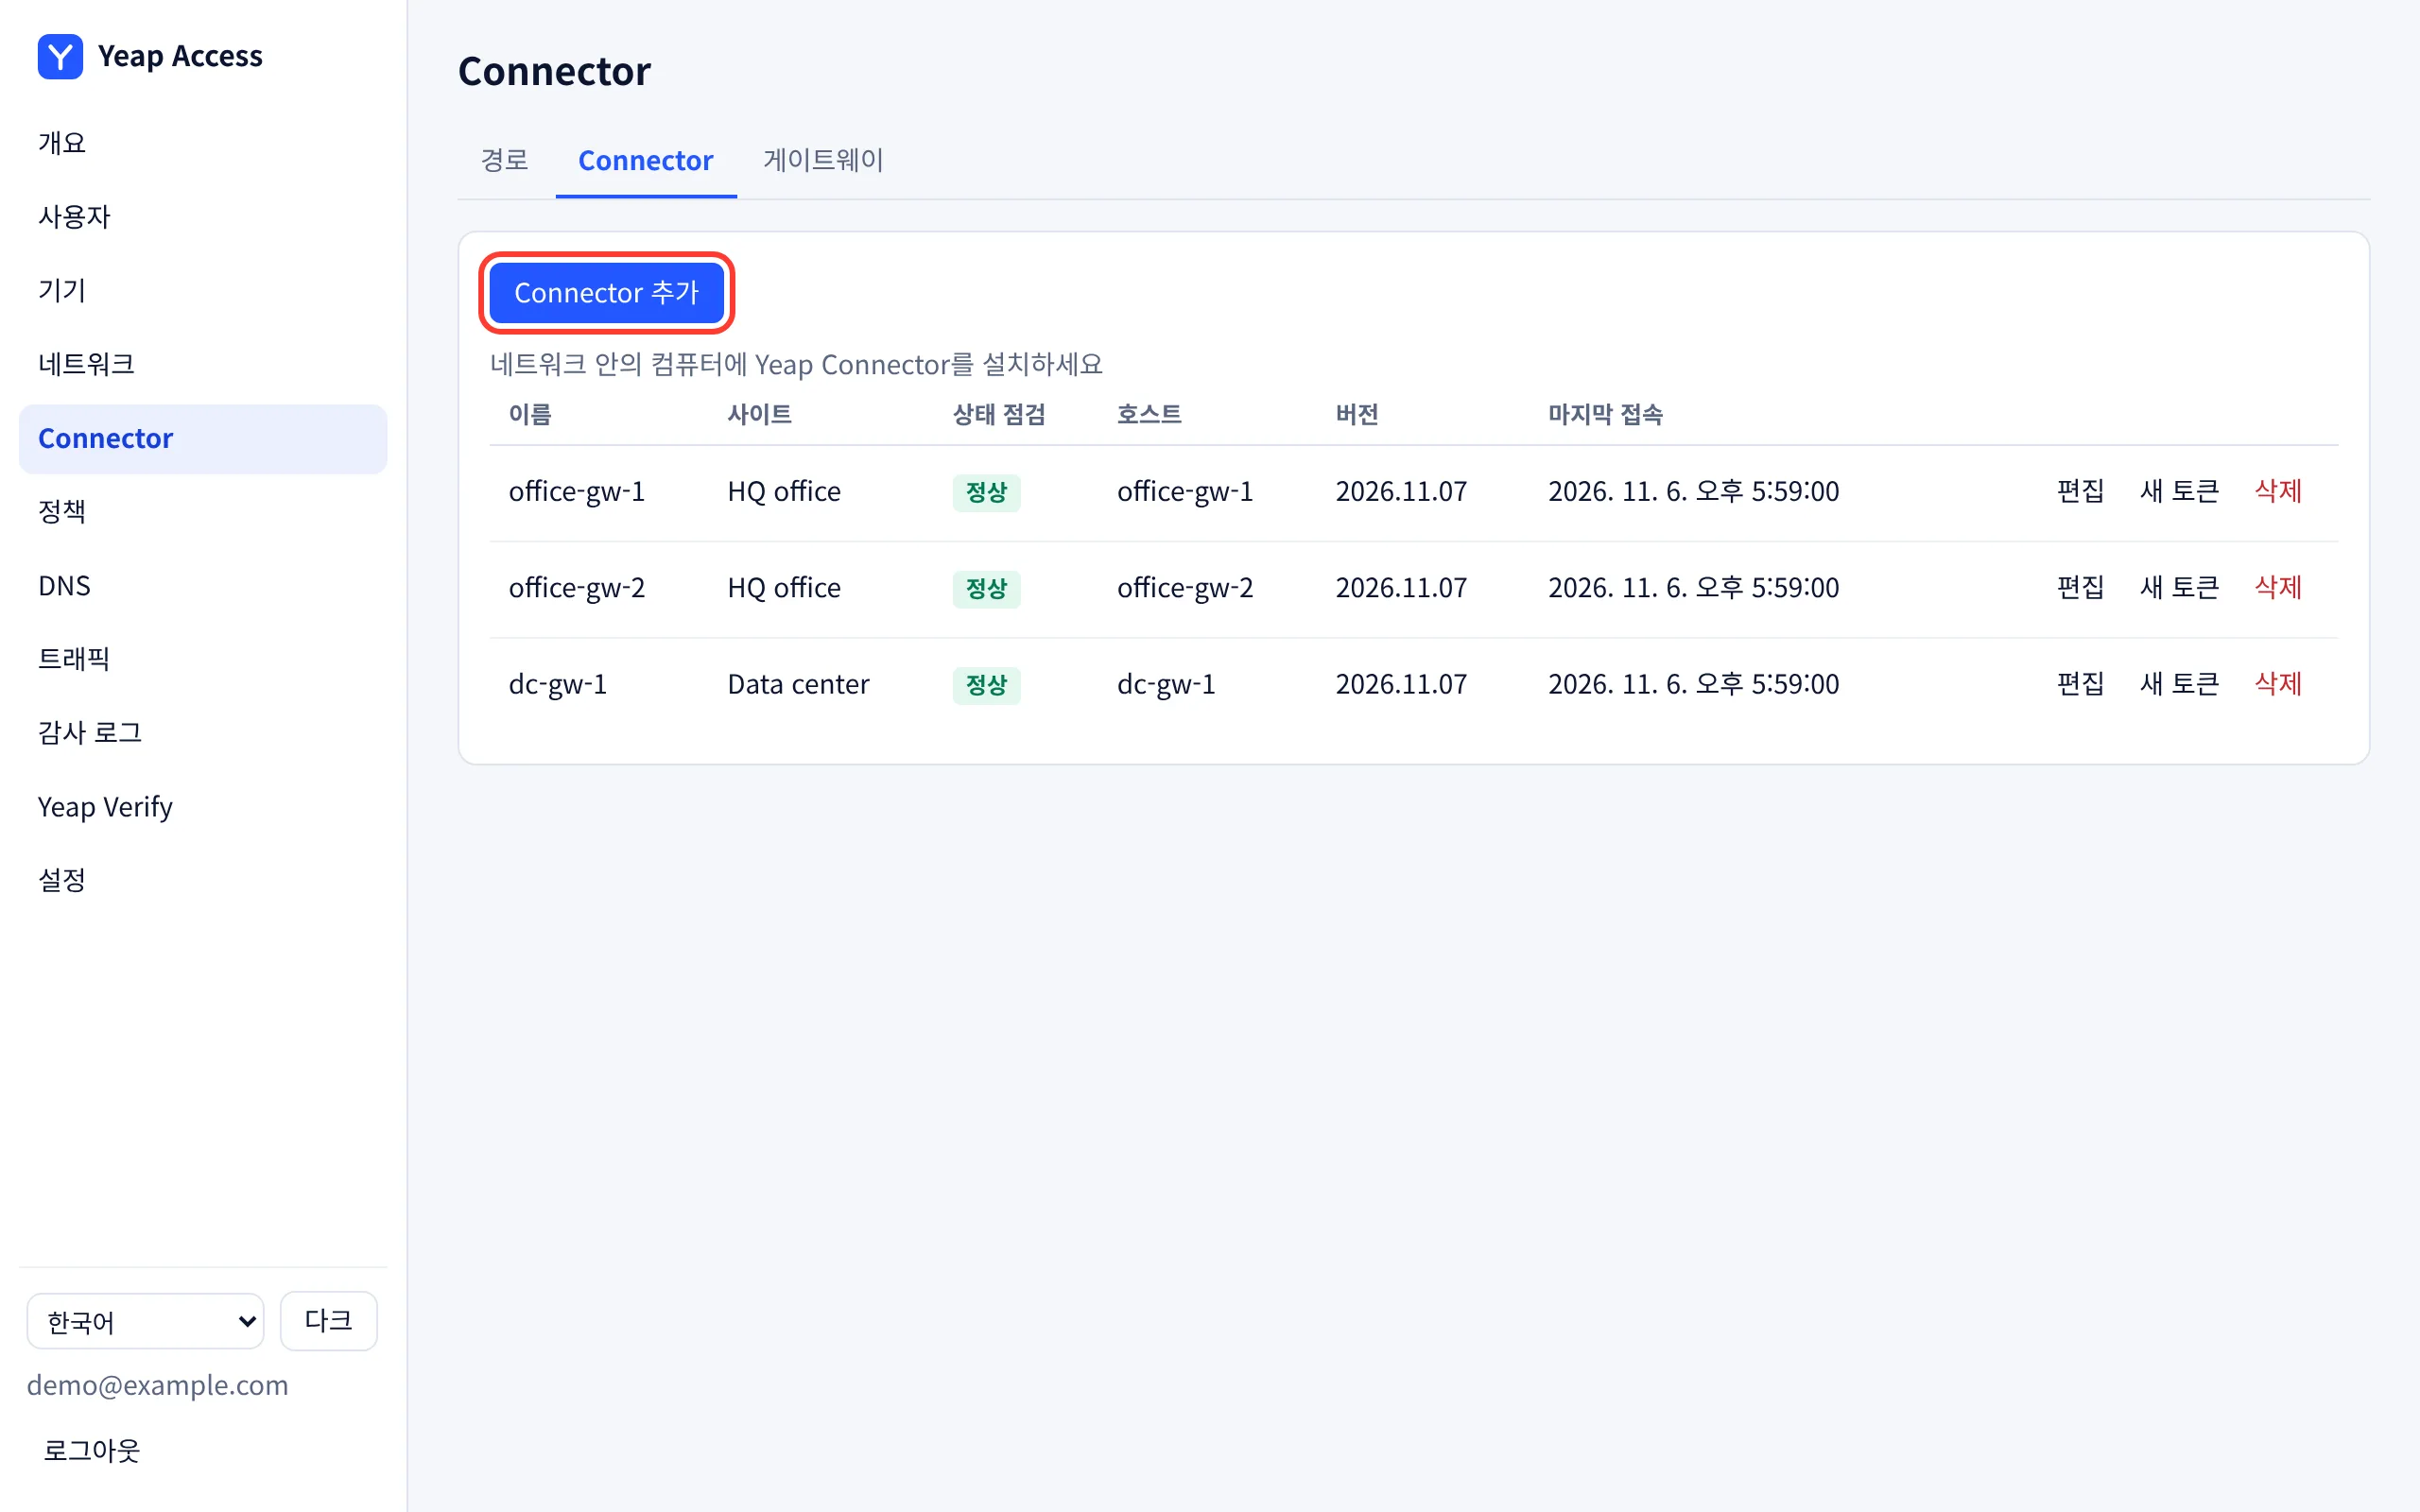
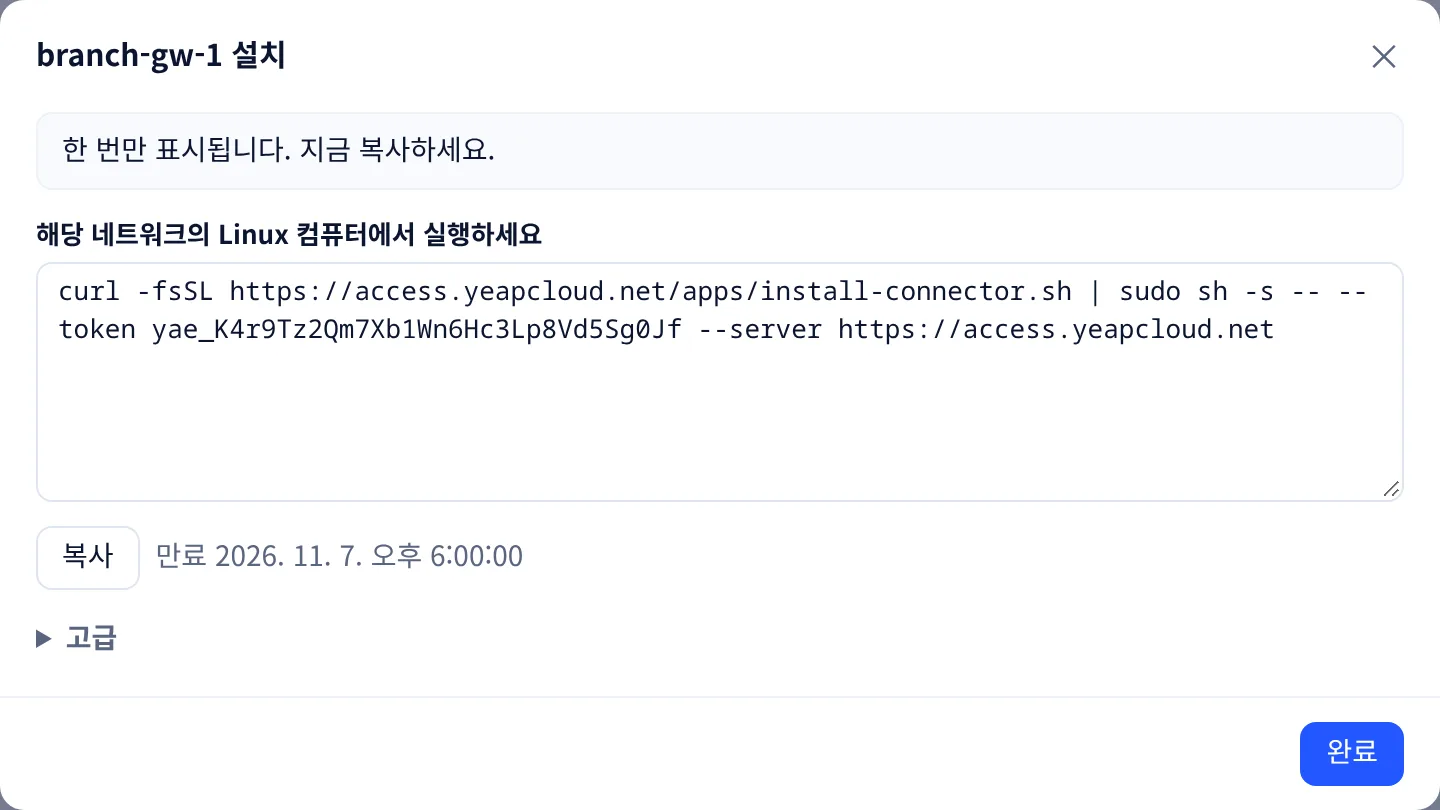
해당 네트워크의 Linux 머신에서 root로 명령을 실행합니다.
bashcurl -fsSL https://access.yeapcloud.net/apps/install-connector.sh | sudo sh -s -- --token yae_… --server https://access.yeapcloud.net
몇 초 안에 Connector가 정상으로 표시됩니다. 키는 사용자의 머신에서 생성되며 외부로 나가지 않습니다.
기본적으로 Connector는 머신의 기본 네트워크 인터페이스의 사설 서브넷을 제공합니다. 다른 네트워크를 제공하려면 --advertise에 쉼표로 구분한 목록을 지정합니다. 예: --advertise 10.0.0.0/16,10.1.0.0/24.
머신에서 Docker, ufw 또는 firewalld가 실행 중이면 포워딩이 기본적으로 차단되어 있을 수 있습니다. 이 경우 설치 프로그램이 Connector를 통한 트래픽을 허용하는 iptables 명령 두 개를 출력합니다. 방화벽 자체를 변경하지는 않습니다.
| 작업 | 명령(설치 명령줄에 추가) |
|---|---|
| 제공하는 네트워크 변경 | 새 --advertise를 붙여 설치 명령을 다시 실행합니다 |
| 업그레이드 | --upgrade |
| 제거 | --uninstall. 설정과 키까지 삭제하려면 --purge를 추가합니다 |
| 키 교체 | Connector 행에서 새 토큰을 클릭하고 새 명령을 실행합니다 |
명령은 다시 실행해도 안전합니다. 무언가 바뀐 경우에만 서비스를 다시 시작합니다.
경로 승인
Connector가 제공하는 네트워크를 경로라고 합니다. 경로는 관리자가 승인하기 전까지 아무 효과가 없습니다.
- Connector를 엽니다. 새 경로는 승인 대기 중 아래에 표시됩니다.
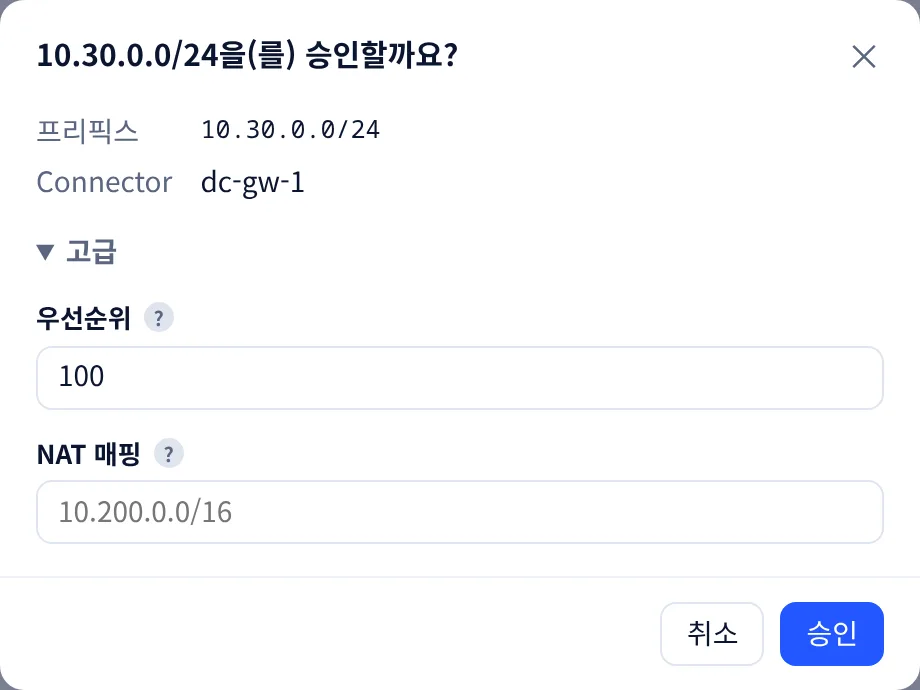
- 승인을 클릭합니다. 고급에서 우선순위와 NAT 매핑(아래 참고)을 설정할 수 있습니다. 다시 승인을 클릭해 확정합니다.
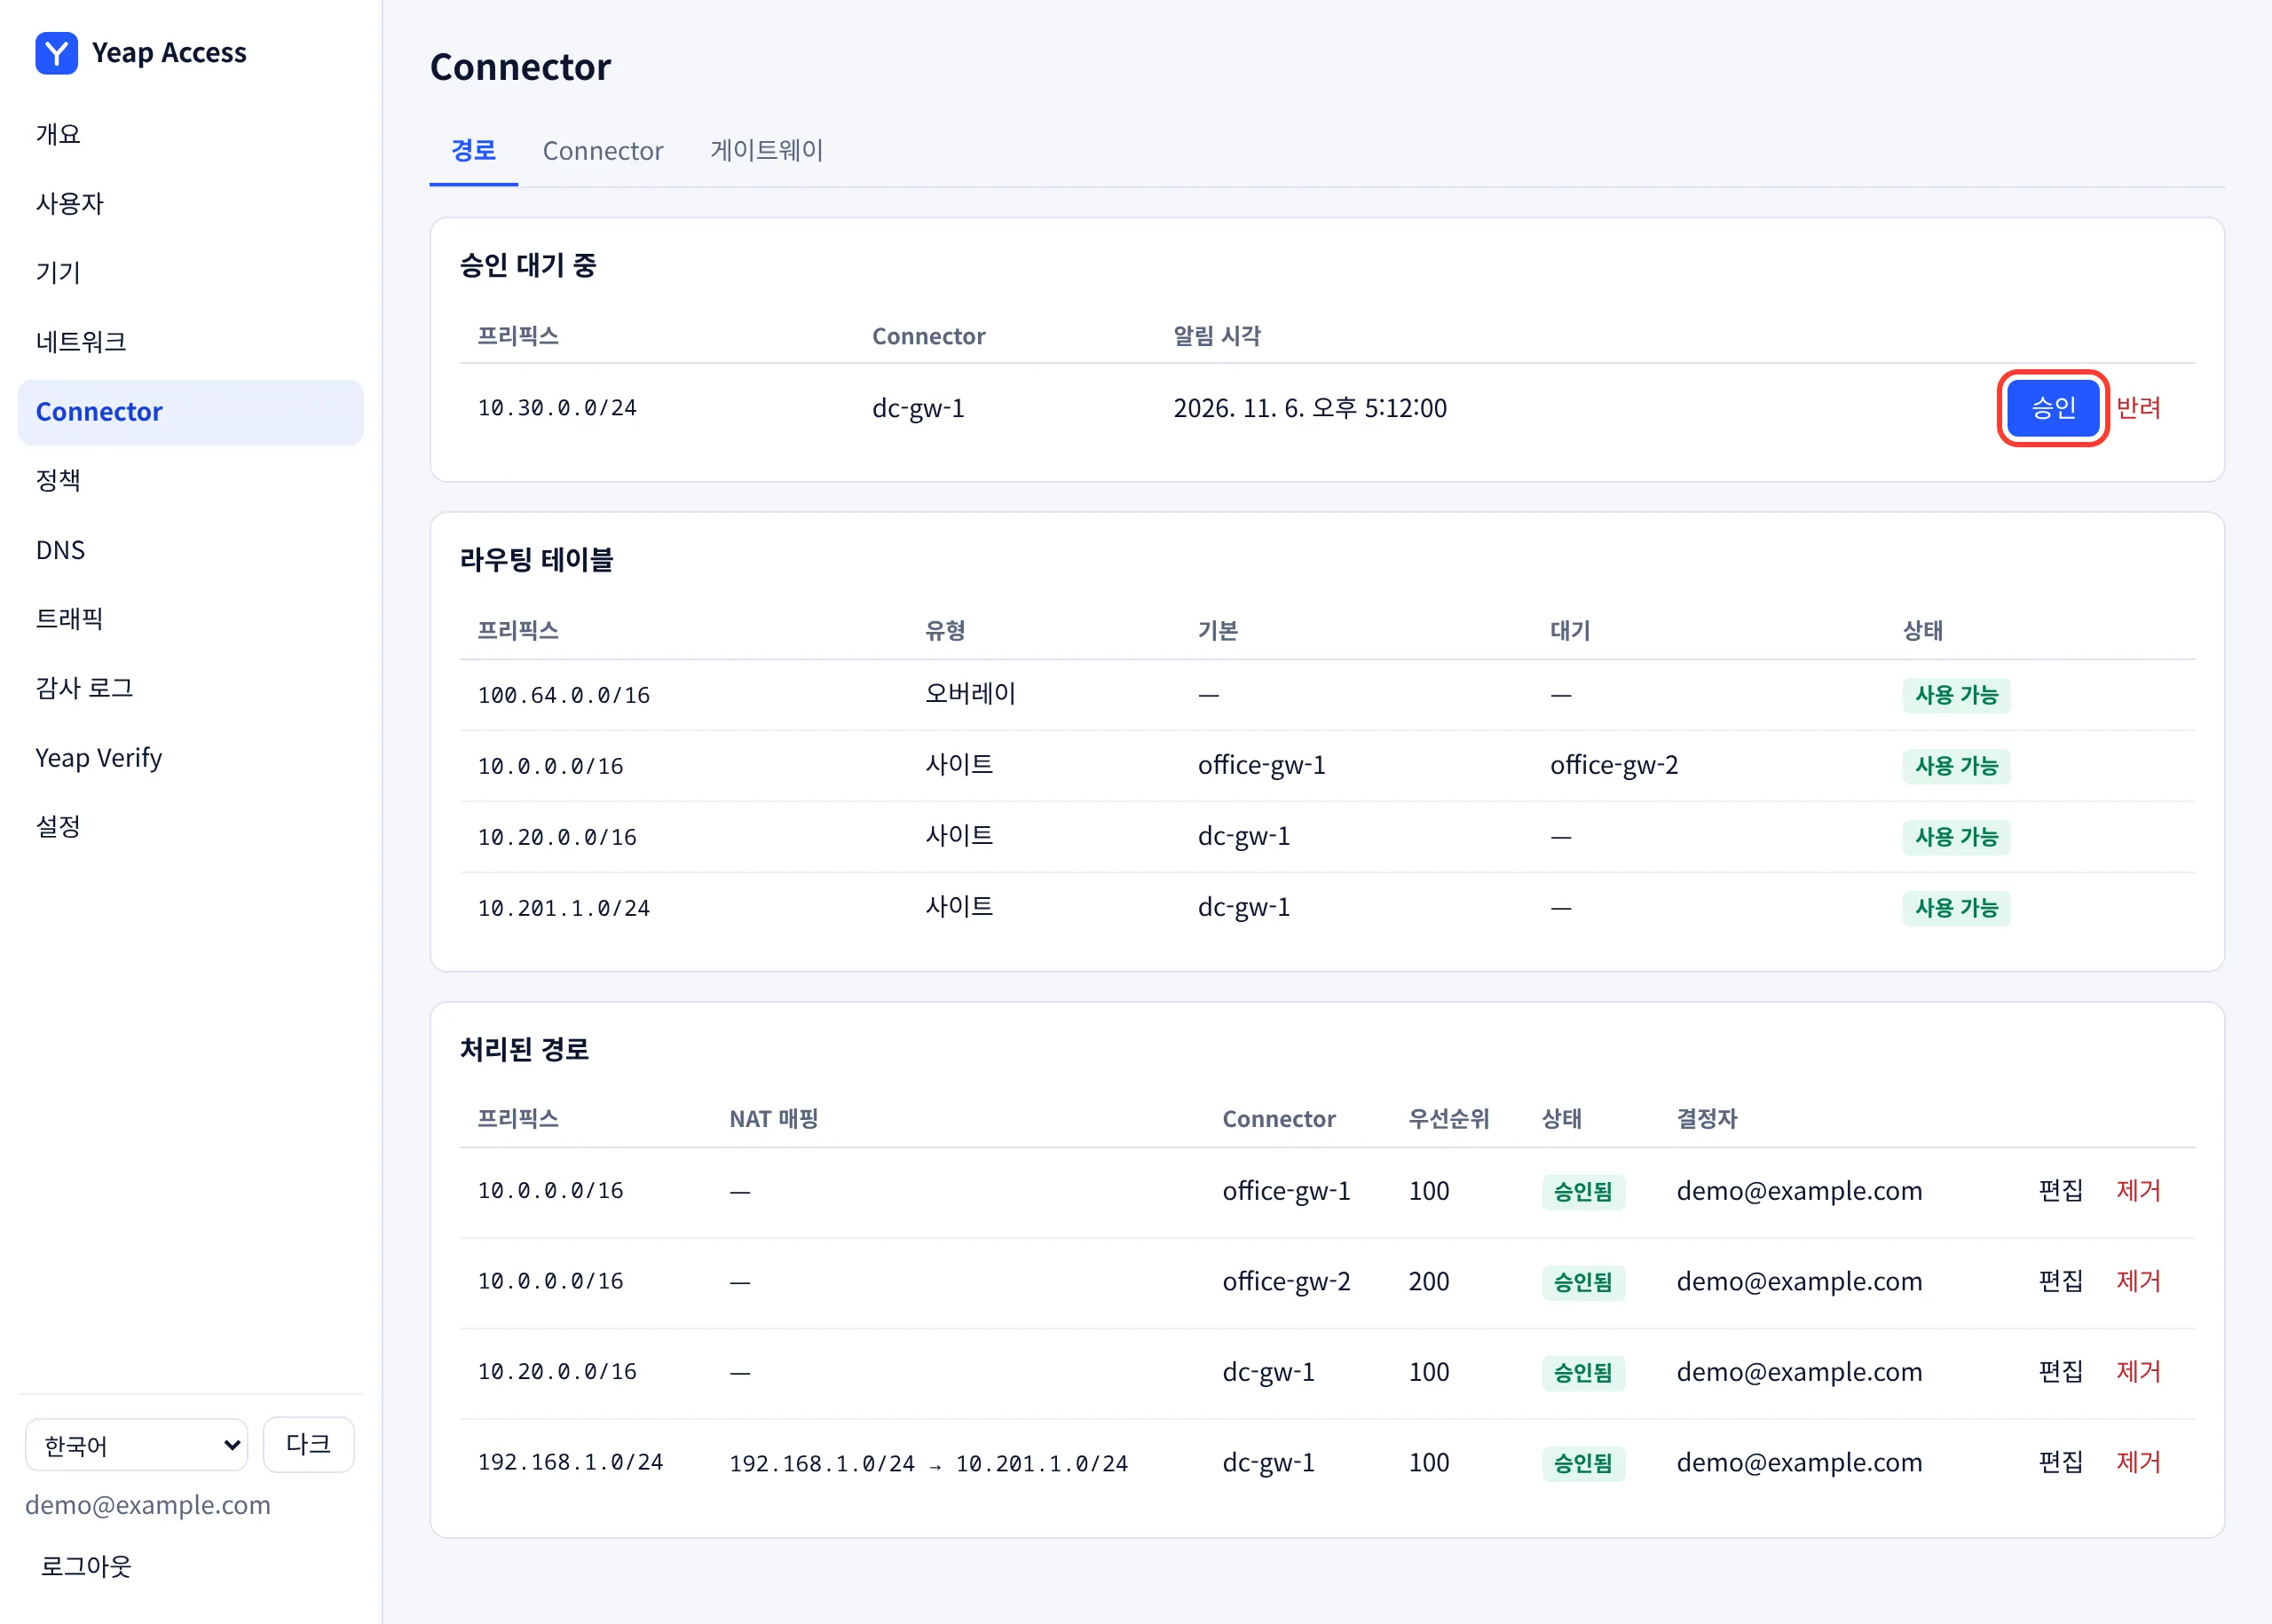
라우팅 테이블에는 각 네트워크, 해당 네트워크의 기본 및 대기 Connector, 사용 가능 여부가 표시됩니다. 처리된 경로에는 승인되거나 거부된 경로가 나열됩니다. 승인된 경로를 변경하려면 편집을, 클라이언트에서 즉시 제거하려면 제거를 클릭합니다.
경로를 승인해도 네트워크에 접근할 수 있게 될 뿐입니다. 사용자에게는 이를 허용하는 접근 규칙도 필요합니다.
0.0.0.0/0 또는 ::/0 경로는 규칙이 허용하는 모든 트래픽의 출구를 해당 Connector로 만듭니다. 대시보드는 이를 전체 터널로 표시하고, 확인을 위해 접두사를 입력하도록 요청합니다.
대기 Connector
같은 네트워크에 두 번째 Connector를 설치하고(가능하면 다른 머신에) 같은 사이트를 지정합니다. 그 Connector가 같은 네트워크를 제공하면 더 큰 우선순위 숫자로 해당 경로를 승인합니다. 같은 네트워크에서는 우선순위가 가장 낮은 것이 기본이 되고 나머지는 대기가 됩니다. 기본 Connector가 멈추거나 연결이 끊기면 트래픽은 몇 초 안에 대기 Connector로 옮겨 가고, 기본 Connector가 돌아오면 다시 돌아옵니다.
NAT 매핑
두 사이트가 같은 사설 대역을 쓰거나, 사용자의 집 네트워크와 겹치는 대역(예: 192.168.1.0/24)을 쓸 수 있습니다. 이런 경로에는 NAT 매핑을 지정하세요. 그러면 클라이언트는 같은 길이의 다른 접두사로 해당 네트워크에 접근합니다. 예를 들어 192.168.1.0/24를 10.201.1.0/24로 매핑하면 사용자는 192.168.1.20에 10.201.1.20으로 접근합니다. 접근 규칙은 매핑된 접두사로 작성하세요.
게이트웨이
게이트웨이 탭에는 팀이 사용하는 게이트웨이가 나열됩니다. Yeap으로 표시된 게이트웨이는 Yeap이 여러 리전에서 운영하며 편집할 수 없습니다. 클라이언트는 가장 가까운 게이트웨이들을 테스트해 가장 빠른 것을 사용합니다. 서로 다른 게이트웨이에 연결된 Connector와 클라이언트도 서로 접근할 수 있습니다.