Integrasikan aplikasi anda
Daftarkan aplikasi, log masukkan pengguna melalui halaman OpenID Connect yang dihoskan, atau panggil API pelayan bertandatangan.
Aplikasi anda bersambung ke Yeap Verify dengan salah satu daripada dua cara:
| Cara | Paling sesuai untuk |
|---|---|
| Halaman log masuk yang dihoskan (OpenID Connect) | Aplikasi yang sudah menyokong OpenID Connect. Verify memaparkan nombor dan menunggu kelulusan; aplikasi anda menerima token ID |
| API pelayan | Aplikasi yang anda tambahkan langkah kedua sendiri: push, TOTP atau kod sandaran |
Kedua-duanya memerlukan aplikasi yang didaftarkan dalam papan pemuka pasukan.
Daftarkan aplikasi
- Dalam papan pemuka pasukan, buka Yeap Verify → Aplikasi dan klik Tambah aplikasi.
- Masukkan Nama. Pengguna melihatnya dalam Yeap Verify apabila mereka meluluskan log masuk.
- Untuk halaman yang dihoskan, tambah URI ubah hala anda, satu bagi setiap baris. Secara pilihan, tambah URL webhook (HTTPS) untuk menerima keputusan.
- Klik Simpan. Client ID dan Client secret dipaparkan sekali sahaja. Simpan rahsia itu pada pelayan anda sahaja.
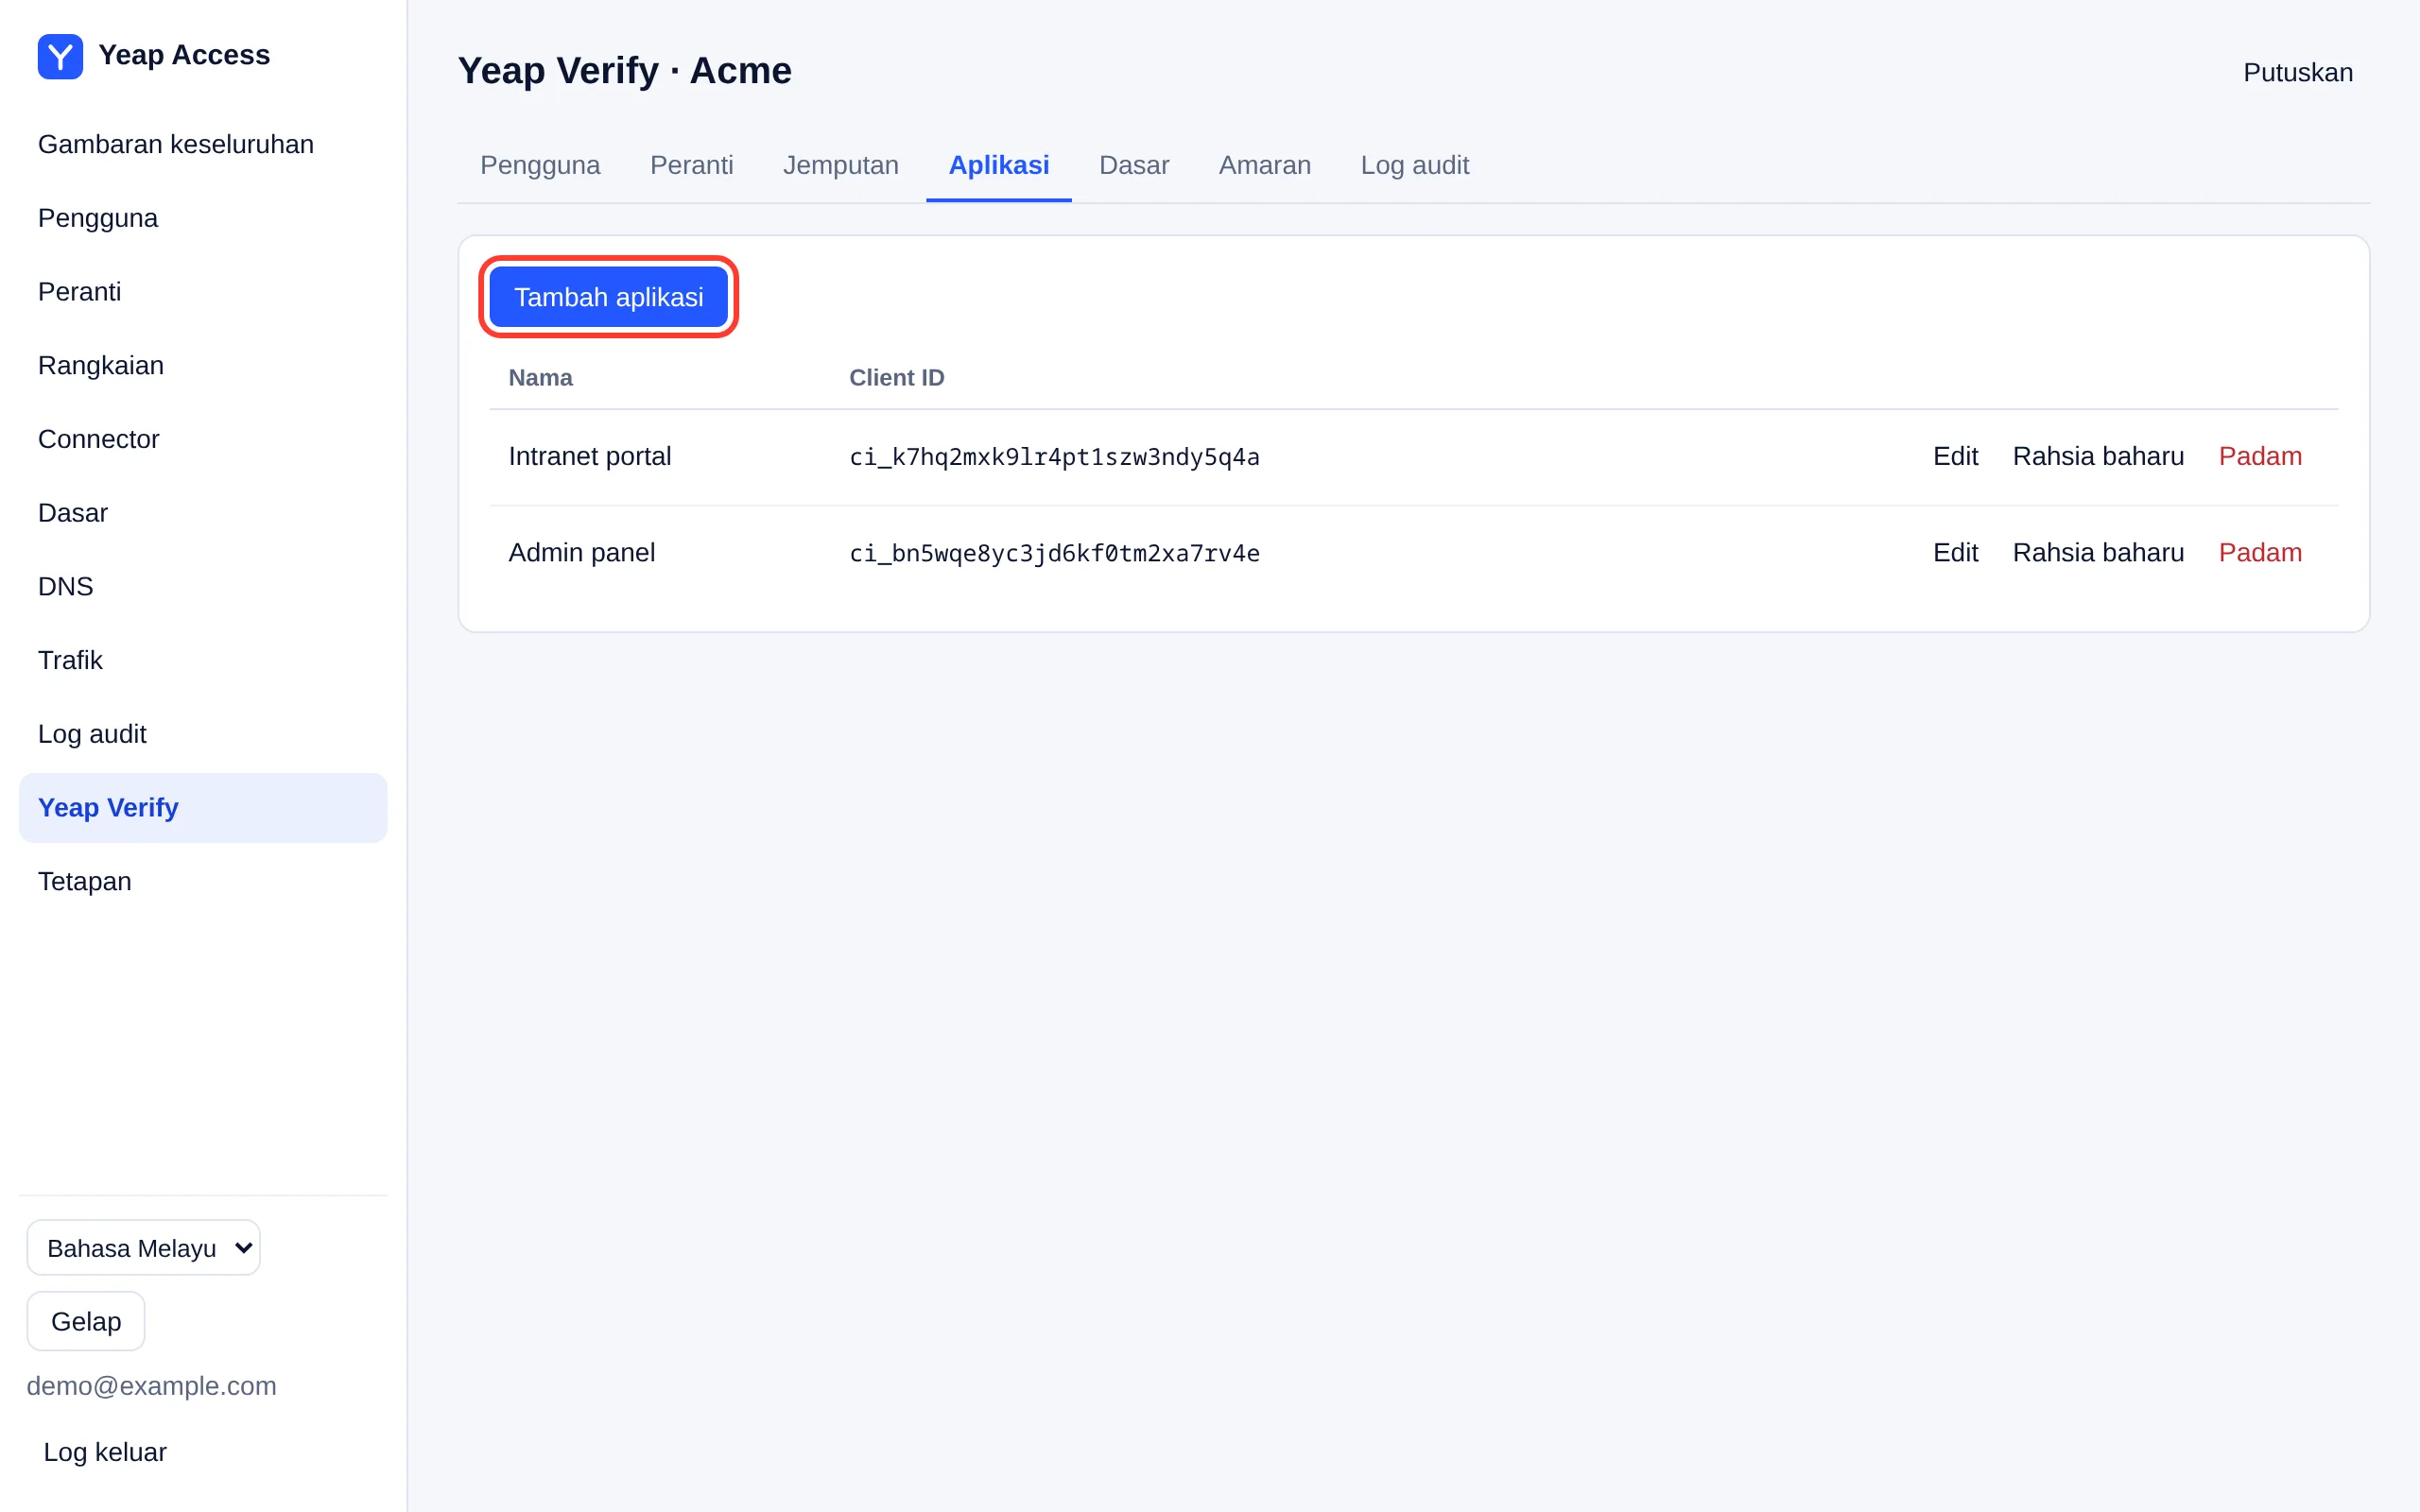
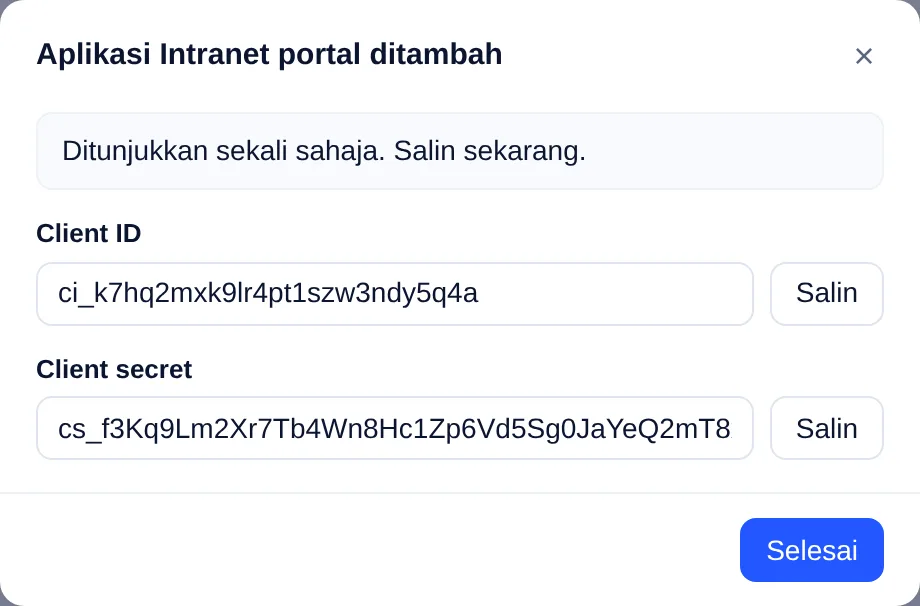
Rahsia baharu menggantikan rahsia; yang lama berhenti berfungsi serta-merta.
Di bawah Yeap Verify → Dasar, setiap aplikasi mempunyai dua tetapan:
| Tetapan | Maksud |
|---|---|
| Jika Verify tidak tersedia | Sekat (lalai) atau Benarkan log masuk apabila aplikasi anda tidak dapat mencapai Verify. Aplikasi anda yang menguatkuasakannya; semakan kesihatan API pelayan mengembalikannya |
| Bilangan digit | Berapa digit yang dimasukkan oleh pengguna: 3 hingga 6. Gunakan lebih banyak untuk aplikasi sensitif |
Halaman log masuk yang dihoskan (OpenID Connect)
Halaman log masuk pasukan anda ialah https://<team>.verify.yeap.cloud, yang juga merupakan pengeluar (issuer). Konfigurasi terdapat di https://<team>.verify.yeap.cloud/.well-known/openid-configuration.
| Aliran | Kod kebenaran dengan PKCE (S256). scope mesti mengandungi openid; state diperlukan |
| Pengesahan klien | client_secret_basic atau client_secret_post |
| Token ID | Ditandatangani dengan ES256. Tuntutan termasuk sub (ID pengguna Verify), preferred_username, amr dan tx_id |
| Pengguna mana | Hantar login_hint_token, JWT jangka pendek yang ditandatangani oleh pelayan anda (lihat di bawah). login_hint biasa tidak diterima |
Pengguna sudah memasukkan kata laluan mereka dalam aplikasi anda, jadi anda tahu siapa mereka. Pelayan anda mencipta login_hint_token sebagai JWT HS256 yang ditandatangani dengan client secret:
{ "iss": "<client ID>", "aud": "https://acme.verify.yeap.cloud", "sub": "alice", "exp": <now + up to 300 seconds> }Kemudian ubah hala pelayar ke https://acme.verify.yeap.cloud/oauth/v1/authorize dengan response_type=code, client_id, redirect_uri, scope=openid, state, nonce, code_challenge, code_challenge_method=S256 dan login_hint_token. Halaman itu memaparkan nombor, dan mengubah hala kembali ke aplikasi anda dengan kod sebaik sahaja pengguna meluluskannya pada telefon. Tukarkan kod itu di titik akhir token yang disenaraikan dalam konfigurasi.
API pelayan
URL asas: https://verify.yeap.cloud. Setiap permintaan ditandatangani dengan client secret aplikasi.
| Pengepala | Nilai |
|---|---|
Yeap-Client-Id | Client ID aplikasi |
Yeap-Timestamp | Masa Unix semasa dalam saat. Mesti dalam lingkungan 5 minit daripada jam pelayan |
Yeap-Nonce | 16 hingga 64 aksara rawak daripada A–Z a–z 0–9 _ -, baharu bagi setiap permintaan |
Yeap-Signature | HMAC-SHA256 dalam heks dengan client secret ke atas enam baris di bawah |
Teks yang ditandatangani ialah baris-baris ini yang dicantumkan dengan \n: yeap-verify-hmac-v1, kaedah, laluan beserta rentetan pertanyaan, cap masa, nonce, dan SHA-256 dalam heks bagi badan permintaan (bagi badan kosong untuk GET).
Titik akhir
| Permintaan | Jawapan |
|---|---|
GET /api/v1/health | {"status":"ok","fail_mode":"closed"}. Panggil sebelum memulakan log masuk |
POST /api/v1/auth | Memulakan semakan. Badan: user, factor (push, totp atau backup, lalai push), ip dan app pilihan (dipaparkan pada telefon), passcode untuk TOTP dan kod sandaran |
GET /api/v1/auth/{tx_id} | {"tx_id":…,"status":…} |
status ialah pending, kemudian salah satu daripada allow, deny, timeout atau fraud (pengguna mengetik Bukan saya). Untuk push, jawapan juga mengandungi number untuk dipaparkan kepada pengguna dan expires_at. Tinjau setiap 1 hingga 2 saat, atau gunakan webhook. Untuk totp dan backup, jawapan adalah muktamad serta-merta.
Contoh (Python)
import hashlib, hmac, json, secrets, time
import requests

BASE = "https://verify.yeap.cloud"
CLIENT_ID = "ci_..."
SECRET = "cs_..."

def call(method, path, body=None):
    data = json.dumps(body).encode() if body is not None else b""
    ts, nonce = str(int(time.time())), secrets.token_urlsafe(24)
    text = "\n".join(["yeap-verify-hmac-v1", method, path, ts, nonce, hashlib.sha256(data).hexdigest()])
    headers = {
        "Yeap-Client-Id": CLIENT_ID, "Yeap-Timestamp": ts, "Yeap-Nonce": nonce,
        "Yeap-Signature": hmac.new(SECRET.encode(), text.encode(), hashlib.sha256).hexdigest(),
    }
    if body is not None:
        headers["Content-Type"] = "application/json"
    return requests.request(method, BASE + path, data=data, headers=headers, timeout=10).json()

tx = call("POST", "/api/v1/auth", {"user": "alice", "factor": "push", "ip": "203.0.113.7", "app": "Intranet portal"})
print("Enter this number in Yeap Verify:", tx["number"])
while (r := call("GET", "/api/v1/auth/" + tx["tx_id"]))["status"] == "pending":
    time.sleep(1.5)
print(r["status"]) # allow, deny, timeout or fraudRalat
| HTTP | error | Maksud |
|---|---|---|
| 401 | unauthorized, timestamp_out_of_window, replayed_request | Tandatangan atau client ID salah, jam berbeza lebih daripada 5 minit, atau nonce digunakan semula |
| 404 | user_not_found | Tiada pengguna Verify dengan nama itu |
| 429 | rate_limited | Terlalu banyak permintaan untuk pengguna ini. Cuba lagi sebentar lagi |
| 503 | org_suspended dan lain-lain, dengan "status":"unavailable" | Verify tidak dapat menjawab, contohnya pelan telah tamat tempoh. Gunakan tetapan Jika Verify tidak tersedia anda |
Webhook
Jika aplikasi mempunyai URL webhook, Verify menghantar setiap keputusan muktamad sebagai POST dengan badan JSON {"event":"auth.result","tx_id":…,"status":…,"reason":…,"at":…}. Ia ditandatangani dengan cara yang sama, dengan pengepala X-Yeap-Client-Id, X-Yeap-Timestamp, X-Yeap-Nonce dan X-Yeap-Signature, ke atas laluan URL webhook anda. Semak tandatangan sebelum anda mempercayainya.