私有 DNS 与访问规则
分流 DNS 到你自己的解析器、私有区域、设备名称和默认拒绝的访问规则。
本页介绍已连接设备的私有域名解析,以及决定谁能访问什么的访问规则。两者都在团队后台的 DNS 和 策略 下。
私有 DNS
已连接的设备只把你的私有域名发送给 Yeap Access 解析。公网域名仍使用设备原本的解析器。
分流域名
分流域名会把某个域名下的所有名称发送到你自己的 DNS 服务器,例如办公室的 Active Directory DNS。
- 打开 DNS,默认显示 分流域名 标签页。
- 点击 添加域名。
- 输入 域名,例如
corp.example.com,以及它的 解析器(逗号分隔),例如10.0.0.53。 - 可选择只对部分 用户组 生效。留空表示所有人。
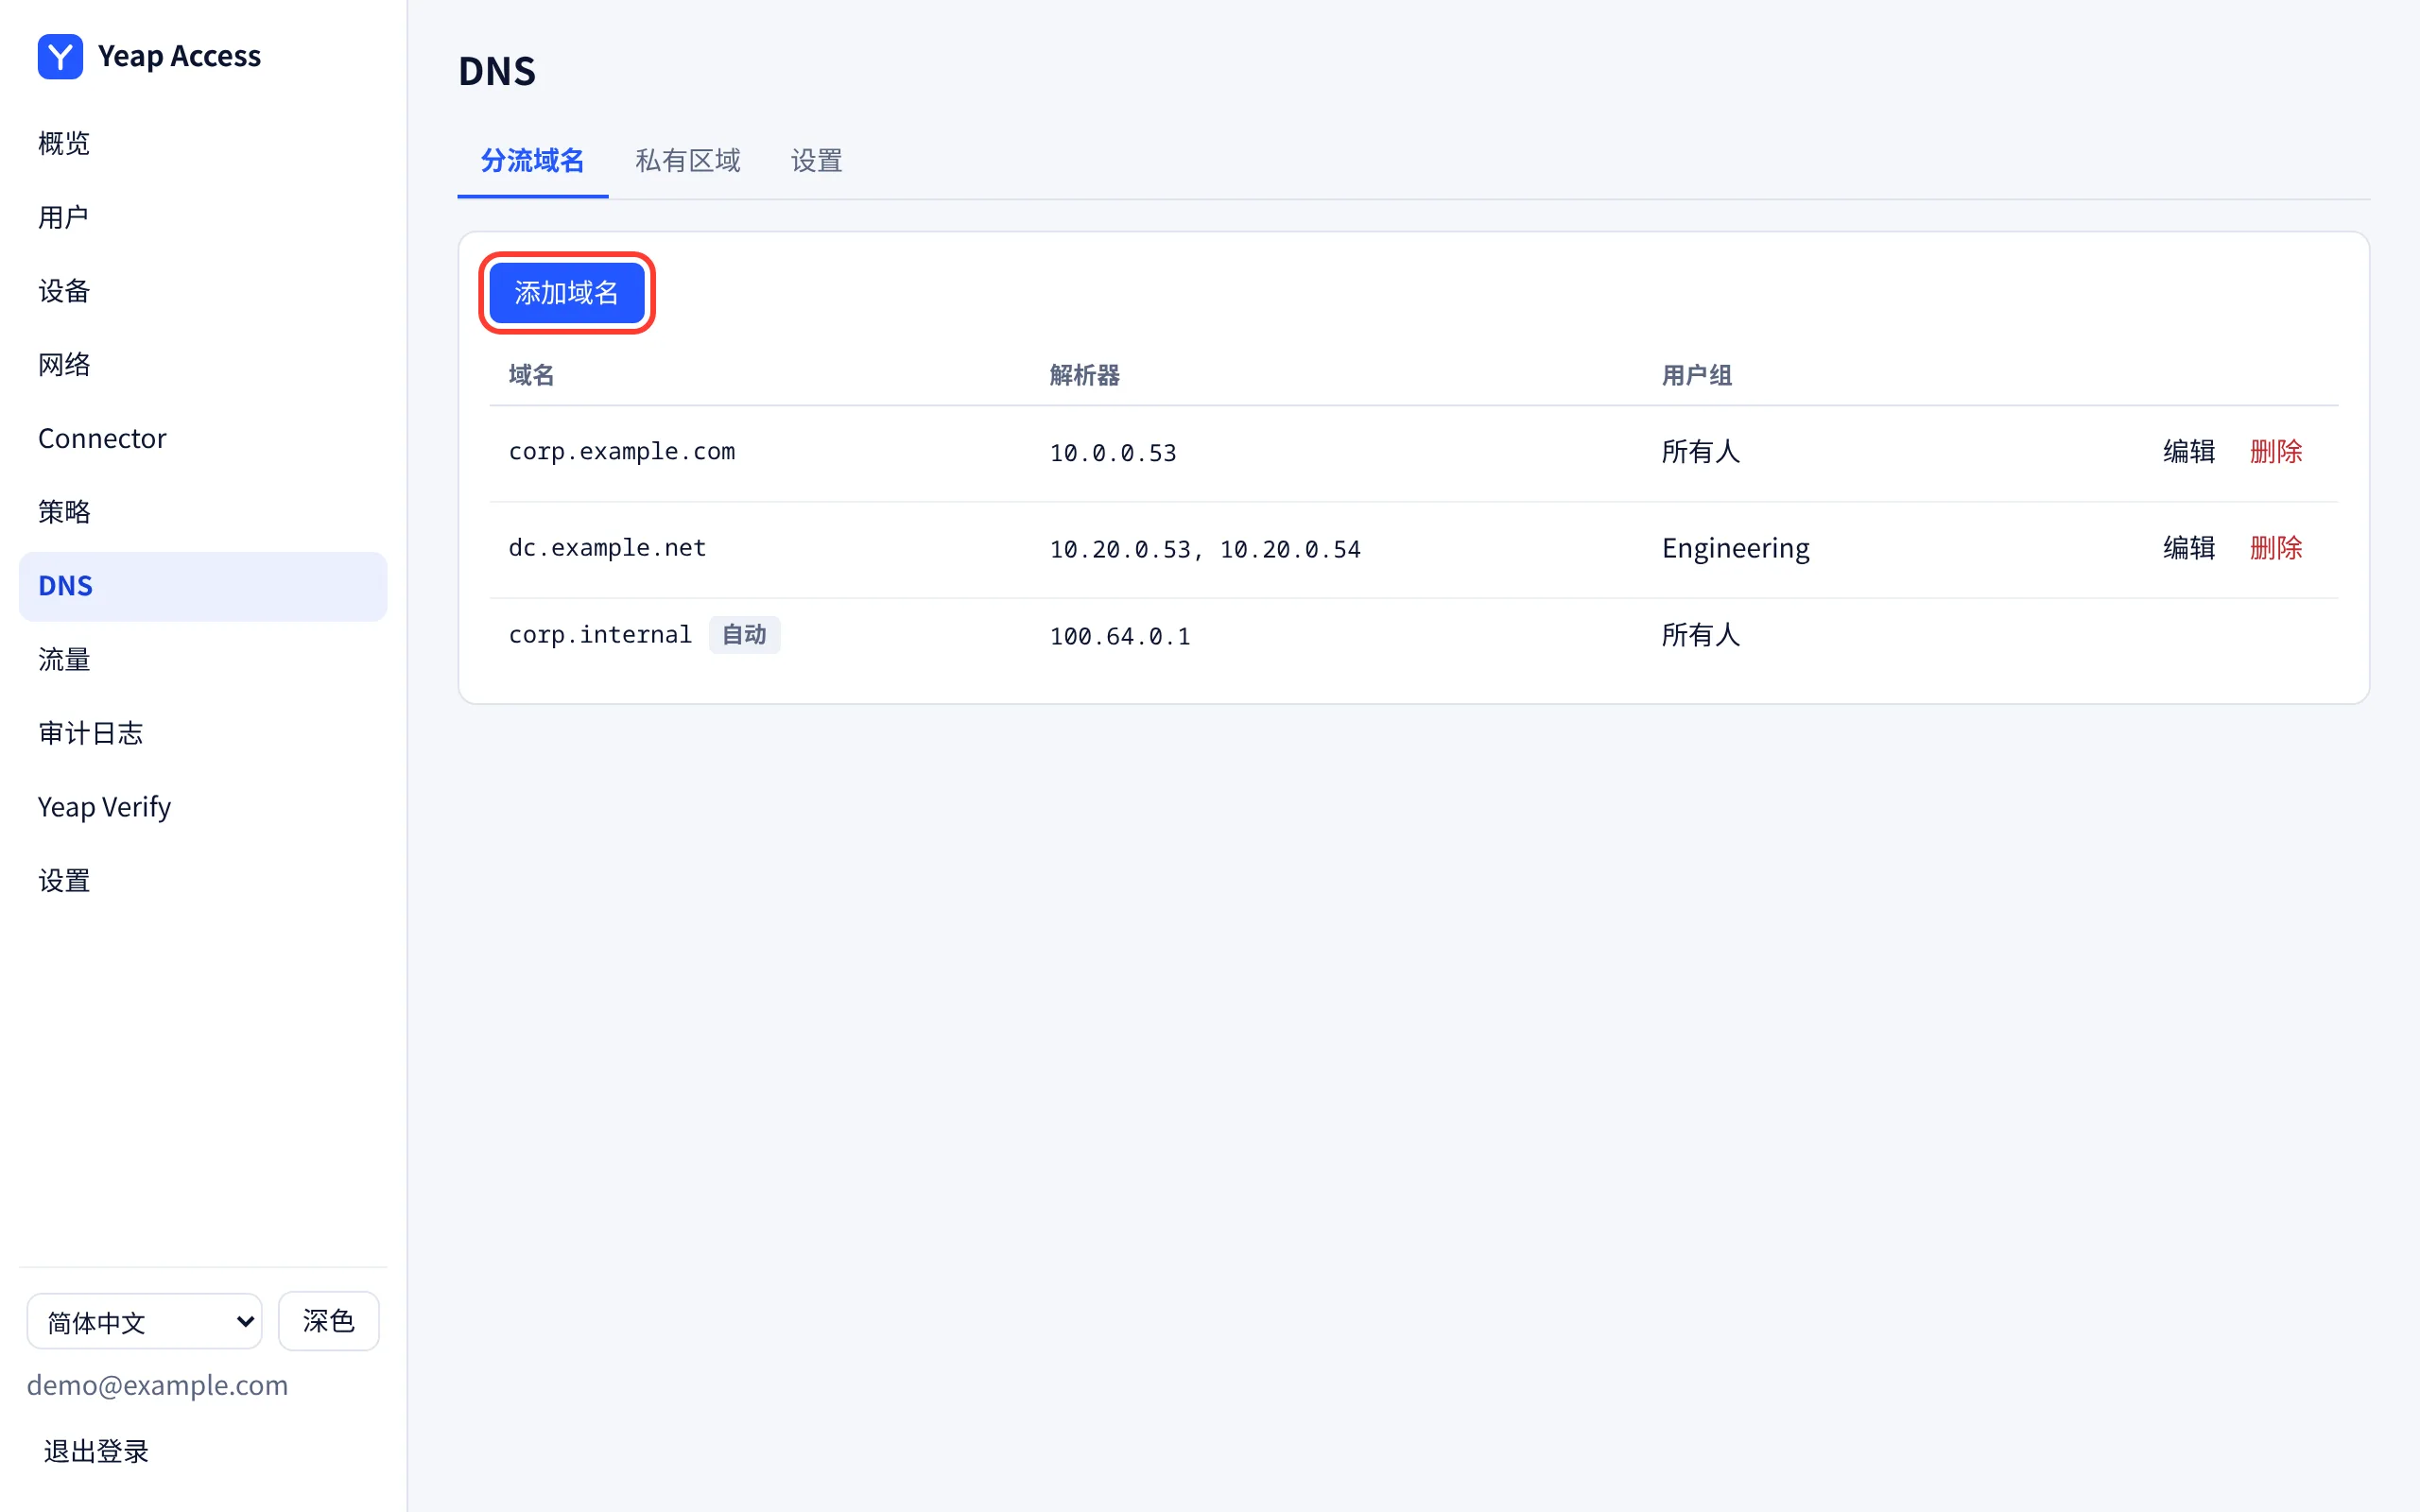
解析器必须能通过已批准的 Connector 路由 访问到。查询经由 Connector 到达解析器,因此 DNS 不需要单独的访问规则。
私有区域
私有区域存放由 Yeap Access 自己应答的记录,不需要你自己的 DNS 服务器。
- 打开 DNS → 私有区域,点击 添加区域,例如
corp.internal。 - 点击该区域的 记录,然后点击 添加记录。支持的类型:
A、AAAA、CNAME、TXT和SRV。名称 相对于该区域,@表示区域本身。不支持泛域名。
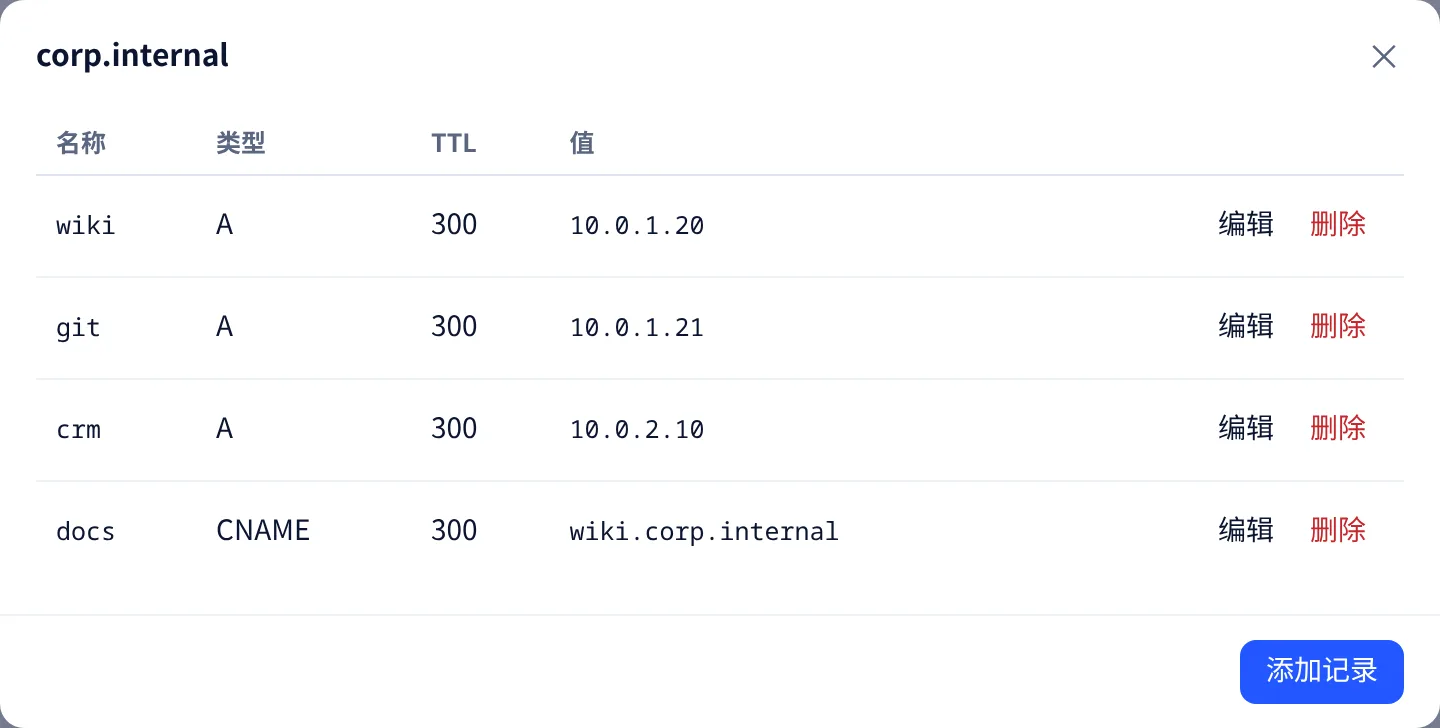
该区域会自动添加到 分流域名,并标记为 自动。
设置
在 设置 标签页中:
| 设置 | 作用 |
|---|---|
| 设备名区域 | 给每台设备一个 <device>.<zone> 形式的名称,例如 alice-laptop.dev.corp.internal。留空表示关闭 |
| 私有 DNS 使用权限 | 可以使用私有 DNS 的用户组。留空表示所有人 |
访问规则
访问规则默认拒绝:没有任何规则允许的连接会被丢弃。这同时适用于访问你网络的流量和设备之间的流量。
- 打开 策略,点击 添加规则。
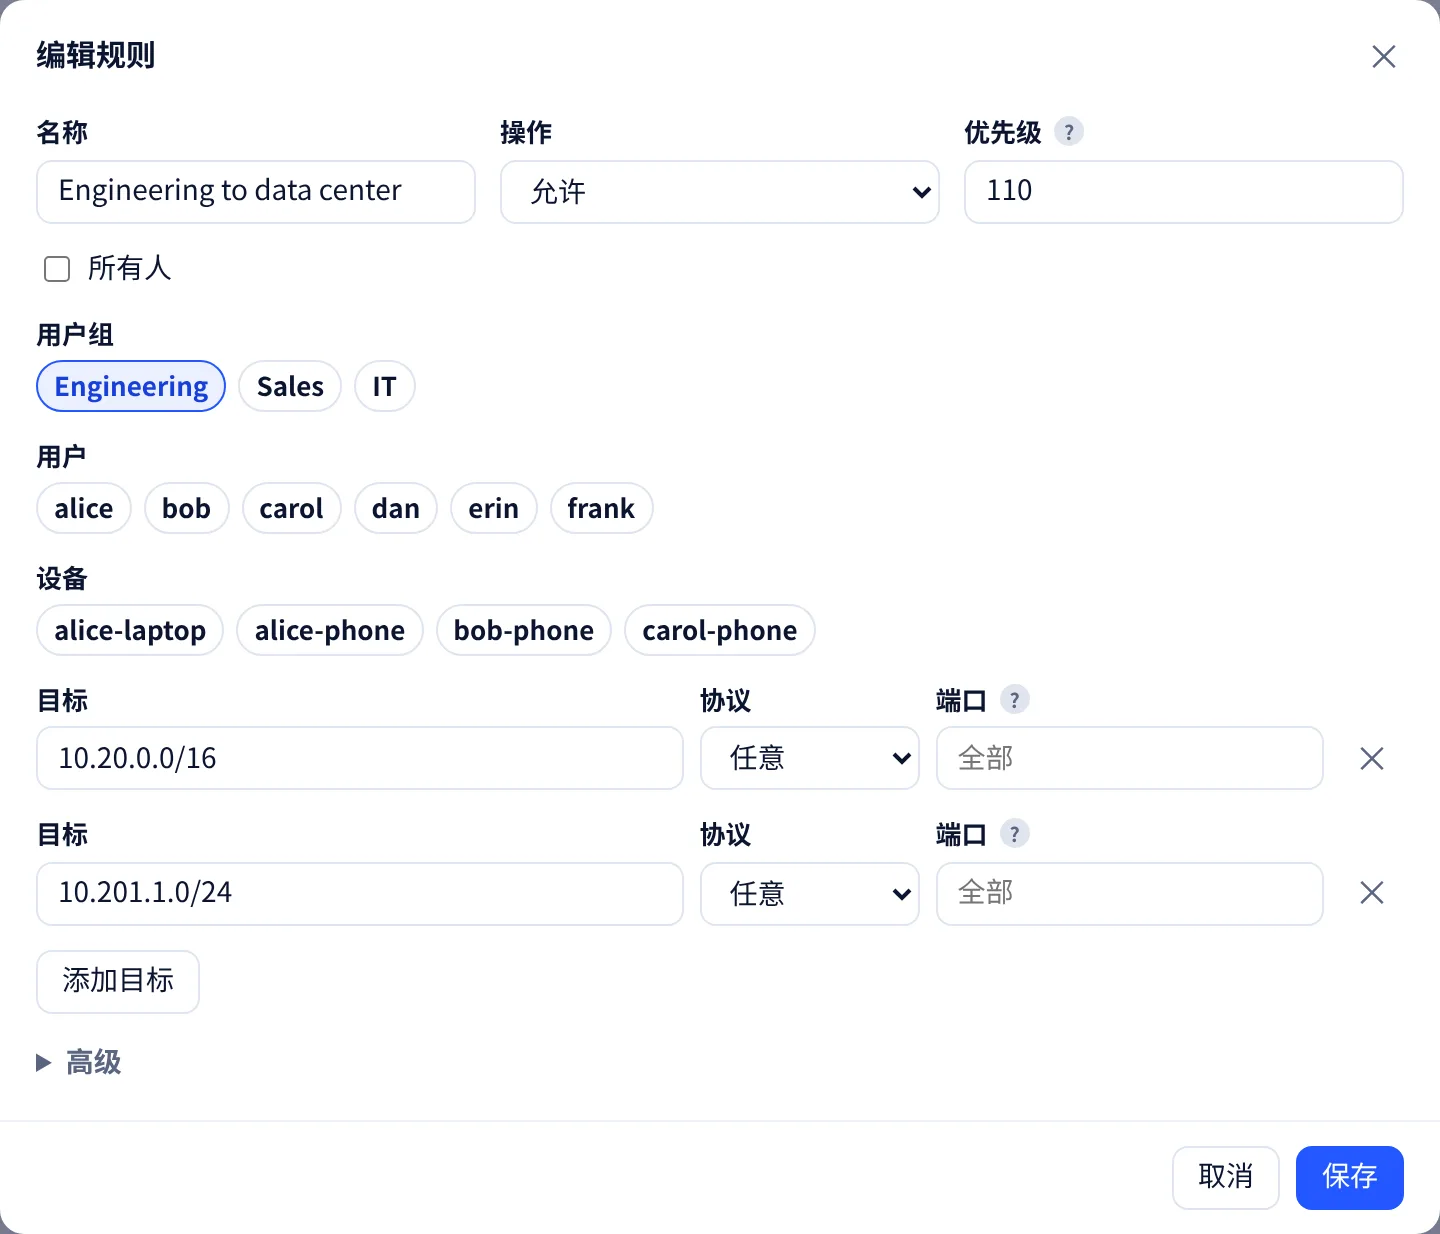
- 填写规则:
| 字段 | 含义 |
|---|---|
| 名称 | 供你自己识别 |
| 操作 | 允许 或 拒绝 |
| 优先级 | 数字越小越先执行。优先级相同时,拒绝规则先执行 |
| 所有人 / 用户组 / 用户 / 设备 | 规则适用的对象 |
| 目标 | 一个地址或前缀,例如 10.20.0.0/16,以及 协议 和 端口(443、8000-8100;留空表示全部)。点击 添加目标 可添加更多 |
- 点击 保存。规则会立即应用到已连接的设备。
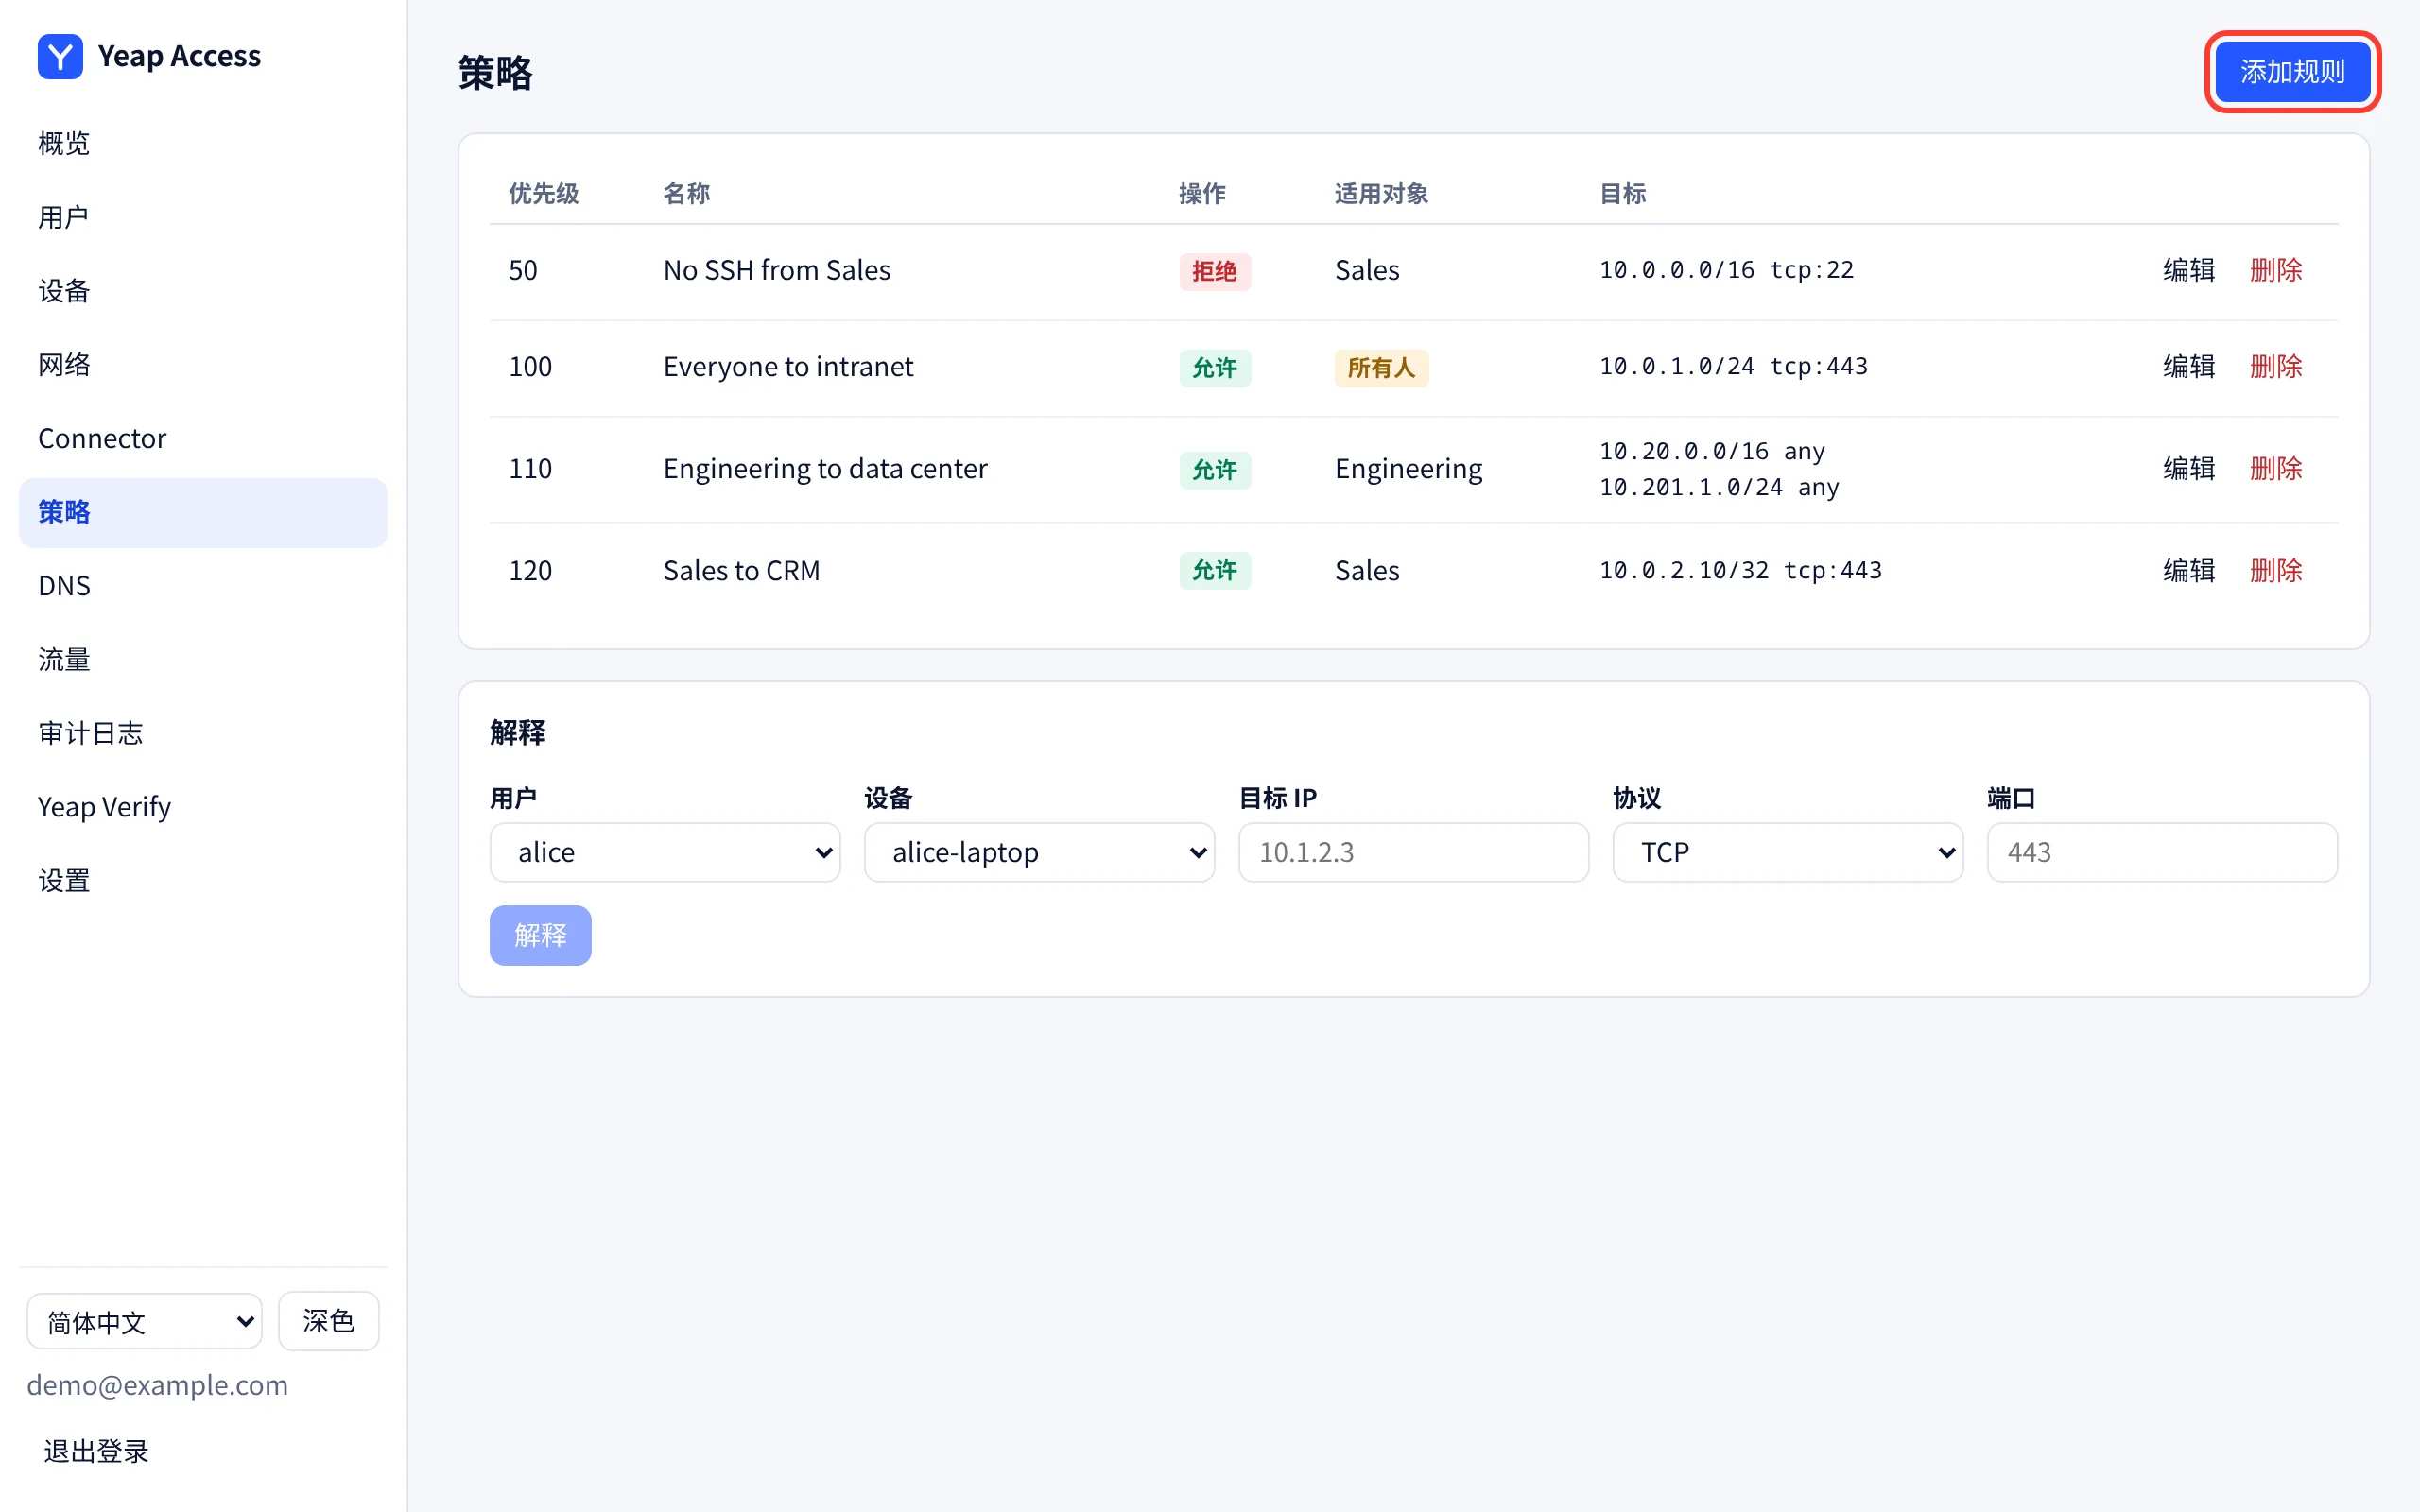
第一条匹配的规则决定结果。要设置例外,给 拒绝 规则一个比范围更大的 允许 规则更小的优先级数字。例如,优先级 50 的 No SSH from Sales 会在检查优先级 120 的 Sales to CRM 之前拒绝 TCP 22 端口。
要让设备之间互相访问,请允许设备地址段,默认为 100.64.0.0/16。
在 高级 下,你可以停用规则而不删除它,也可以添加设备状态条件。设备状态由设备自己上报;缺失或过期的值一律按不满足处理(默认拒绝)。
检查连接
使用 策略 底部的 解释:选择 用户 和 设备,输入 目标 IP、协议和端口,然后点击 解释。它会显示该连接是否被允许、由哪条规则决定,以及会走哪条路由。
本页内容是否有帮助?