Yeap Access
用零信任 VPN 把员工设备连接到你的私有网络:一个团队、办公室里的 Connector、私有 DNS 和默认拒绝的访问规则。
Yeap Access 把团队的设备连接到你的私有网络:办公室、数据中心和云上网络。每个用户和设备都要登录,每个连接都要经过访问规则检查,在规则允许之前什么都访问不到。设备与你的网络之间的流量全程端到端加密。
Yeap Access 目前处于公开测试阶段。
工作原理
| 组成部分 | 作用 |
|---|---|
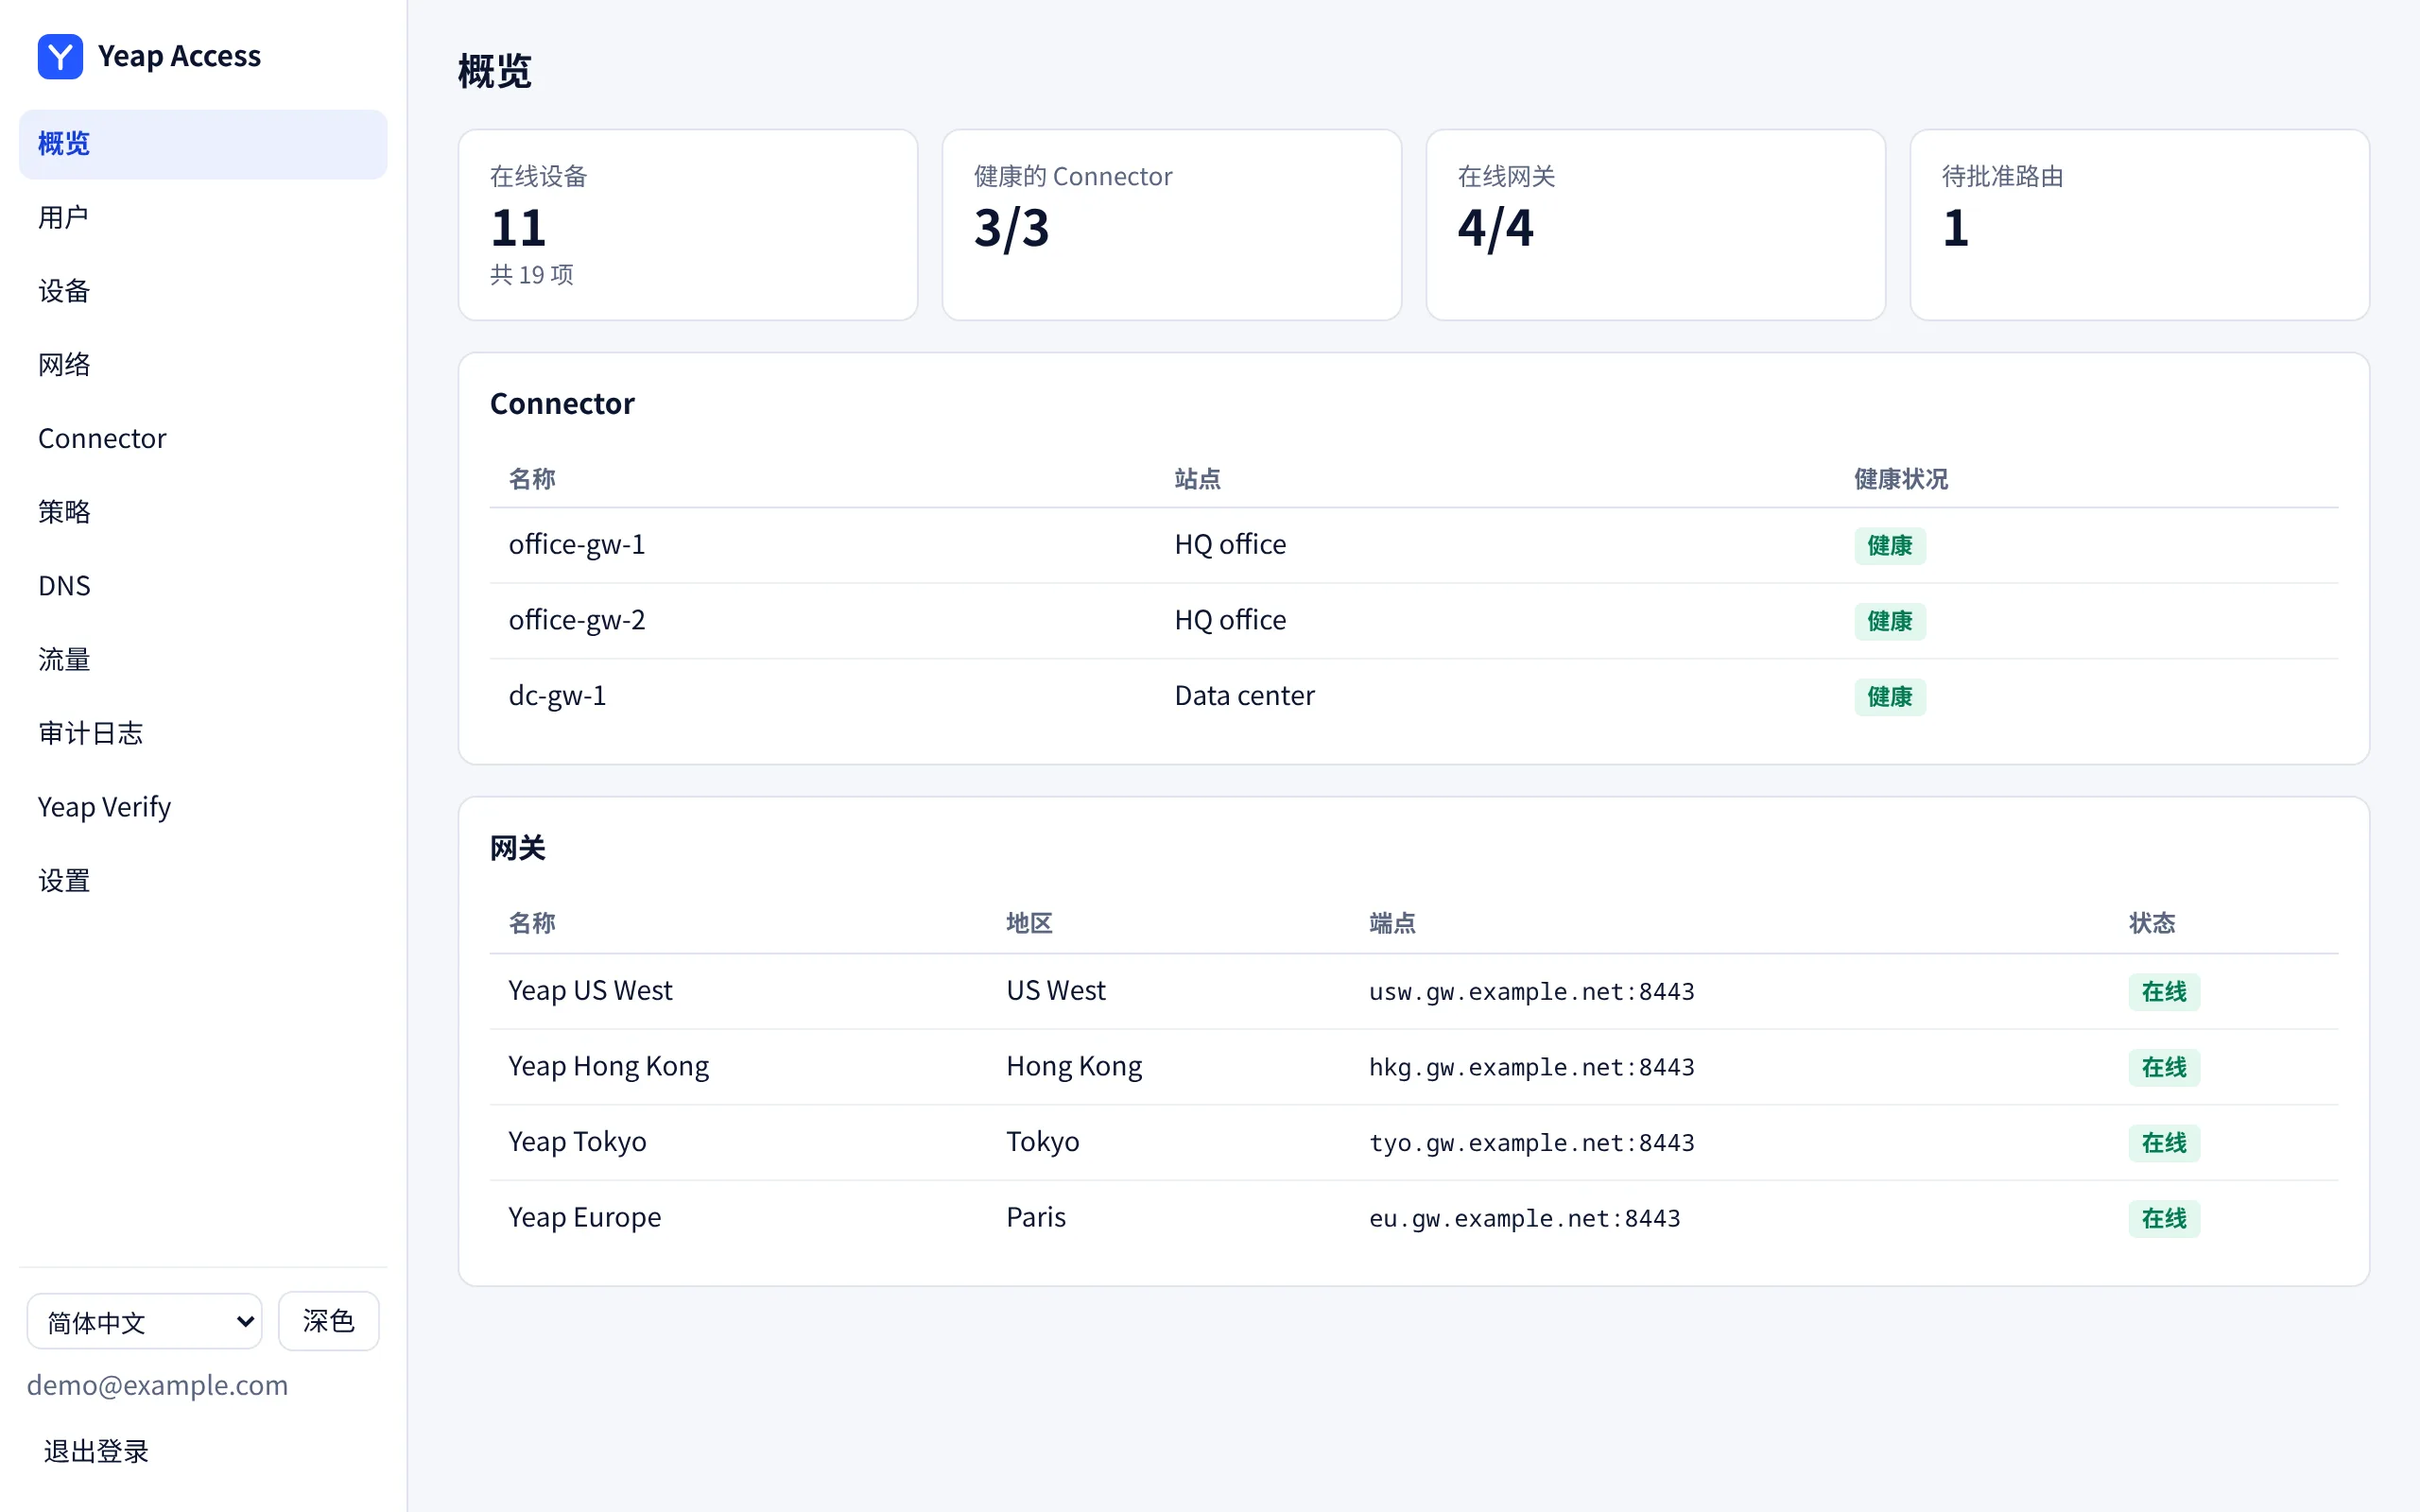
| 团队 | 你的组织。它有自己的地址 <team>.team.yeap.cloud,这个地址也是团队后台 |
| 团队后台 | 管理员在这里管理用户、设备、Connector、路由、DNS 和访问规则。管理员使用自己的 Yeap 账号登录 |
| 客户端 | 每台设备上的应用。员工使用团队名称或邀请链接登录,无需输入服务器地址 |
| 网关 | 由 Yeap 在多个地区运营。客户端会选择最近的网关,出故障时自动切换到另一个 |
| Connector | 安装在你网络中一台 Linux 机器上的小型服务,把这个网络提供给你的团队 |
一个团队同时用于 Yeap Access 和 Yeap Verify。在控制台中打开 安全 → Access & Verify。
客户端
| 平台 | 状态 |
|---|---|
| Android | 可用 |
| Linux | 可用(命令行) |
| Windows | 测试中 |
从这里开始
| 页面 | 内容 |
|---|---|
| 快速开始 | 创建团队、登录后台、添加用户、连接设备 |
| Connector 与路由 | 安装 Connector、批准路由、备用 Connector、NAT |
| 私有 DNS 与访问规则 | 分流 DNS、私有区域、访问规则 |
| 套餐与计费 | 免费版和付费版、公网出口、席位、到期 |
本节内容
本页内容是否有帮助?